
España es el tercer país de Europa con más tarjetas de crédito robadas y vendidas en la dark web. Según la investigación de NordVPN de 2025, los datos bancarios de usuarios españoles se venden a un precio medio de 11,68 dólares la unidad, y habitualmente en paquetes, lo que da una idea del volumen de tarjetas comprometidas que circulan en mercados ilegales. En paralelo, en febrero de 2026, los bancos españoles y la OCU emitieron alertas tras detectar una ola de cargos fraudulentos de céntimos diseñados para testear si una tarjeta funciona antes del golpe definitivo.
Saber cómo roban los datos de tu tarjeta y qué hacen con ellos después, es el primer paso para no convertirte en víctima.
Robo de datos de tarjetas de crédito en transacciones no presenciales
En los últimos años, se han implementado los sistemas EMV para evitar la clonación física de las tarjetas de crédito. EMV es un método de pago basado en un estándar técnico para tarjetas de pago inteligentes y para terminales de pago y cajeros automáticos que pueden aceptarlas. EMV significa «Europay, Mastercard y Visa», las tres compañías que crearon el estándar.
Es por eso por lo que las vulnerabilidades de tarjetas de crédito son más comunes durante las transacciones de tarjetas no presentes (CNP).
Protege tu identidad y activos digitales de forma continua.
Qondar: La herramienta automatizada de cibervigilancia para particulares.
Descubre Qondar
¿Cómo pueden robar los datos de tu tarjeta de crédito? Formas más comunes
Los ciberdelincuentes disponen hoy de una variedad de técnicas para obtener los datos de tu tarjeta, tanto en entornos físicos como digitales. Estas son las más extendidas en la actualidad:
Phishing, smishing y vishing
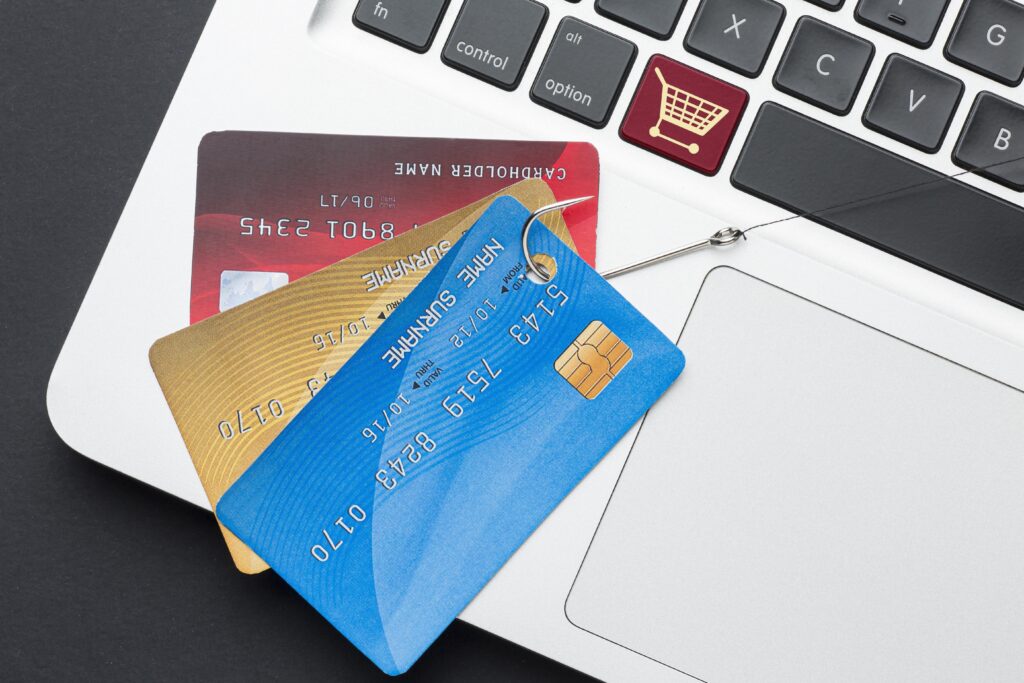
El phishing es el método más común. El atacante se hace pasar por tu banco, por una empresa de mensajería o por una plataforma de pago (Amazon, PayPal, BBVA, CaixaBank…) y te envía un correo o SMS con un enlace a una página falsa donde introduces tus datos de tarjeta sin saberlo.
- Smishing: la misma técnica por SMS. Muy frecuente con mensajes del tipo «Tu paquete está retenido, introduce tus datos para liberarlo».
- Vishing: llamada telefónica. El fraude del «falso técnico bancario» que detecta una compra sospechosa y te pide confirmar datos para anularla.
En todos los casos, el objetivo es el mismo, que introduzcas voluntariamente el número de tarjeta, la fecha de caducidad y el CVV.
Web Skimming (formjacking)
El web skimming o formjacking consiste en inyectar código JavaScript malicioso en la página de pago de una tienda online legítima. El código es completamente invisible para el usuario y para el comercio. Captura los datos de la tarjeta en el momento exacto en que los introduces y los envía al servidor del atacante.
Skimming y shimming en cajeros y datáfonos
Aunque los sistemas EMV (chip) redujeron drásticamente el skimming clásico, los delincuentes han evolucionado:
- Skimming: instalación de un dispositivo físico sobre el lector de tarjetas de un cajero o datáfono que copia la banda magnética. Los modelos modernos incorporan transmisión Bluetooth para extraer los datos a distancia.
- Shimming: variante más reciente y difícil de detectar. Los criminales introducen una lámina electrónica ultrafina (shim) dentro de la ranura del lector que intercepta la comunicación entre el chip EMV de la tarjeta y el terminal. Puede leer datos suficientes para crear tarjetas magnéticas fraudulentas.
Filtración de datos de empresas
Cuando una empresa que almacena datos de pago sufre un ataque, los delincuentes obtienen miles o millones de registros de tarjetas de un solo golpe. Estas filtraciones son especialmente rentables para los atacantes y son la principal fuente de tarjetas de crédito filtradas que se venden en la dark web.
Los datos robados en brechas de seguridad corporativas pueden tardar meses en aparecer en mercados ilegales, lo que hace que el usuario no asocie la filtración con un incidente concreto.
Redes WiFi públicas y ataques man-in-the-middle
Al conectarte a una red WiFi pública no cifrada (aeropuerto, cafetería, hotel) y realizar una compra, un atacante en la misma red puede interceptar la comunicación y capturar los datos de tu tarjeta. Esta técnica, conocida como ataque man in the middle, es menos frecuente hoy gracias a HTTPS, pero sigue siendo un vector activo en redes mal configuradas.
Malware y spyware en dispositivos
Aplicaciones maliciosas o descargas infectadas pueden instalar en tu dispositivo un keylogger o un spyware que registra todo lo que escribes, incluyendo los datos de tu tarjeta al hacer compras online.
| Técnica | Entorno | Cómo funciona | Señal de alerta |
| Phishing / smishing | Online / móvil | Email o SMS con enlace a web falsa del banco | URL sospechosa, urgencia en el mensaje |
| Vishing | Telefónico | Llamada de «tu banco» pidiendo datos | Ningún banco pide el CVV por teléfono |
| Web skimming | Tiendas online | Código malicioso en el formulario de pago | Difícil de detectar como usuario |
| Skimming físico | Cajeros y TPV | Dispositivo superpuesto al lector | Lector con partes sueltas o extrañas |
| Shimming | Cajeros y TPV | Lámina en la ranura del chip EMV | Casi imposible de detectar a simple vista |
| Filtración de datos | Empresas | Brecha en la base de datos de un comercio | Cargos desconocidos semanas después |
| WiFi pública | Redes abiertas | Intercepción de la conexión no cifrada | Redes sin contraseña en lugares públicos |
| Malware / keylogger | Dispositivo propio | App o descarga maliciosa registra pulsaciones | Comportamiento extraño del dispositivo |
¿Cómo clonan las tarjetas de crédito?
La clonación de tarjetas es el proceso por el que los delincuentes crean una copia física o virtual de tu tarjeta con los datos robados para usarla en compras fraudulentas.
Existen dos modalidades principales:
- Clonación física: a partir de los datos de la banda magnética obtenidos mediante skimming, se graba una tarjeta en blanco con esa información. Permite usarla en comercios que aún aceptan banda magnética (cada vez menos en Europa, pero habitual en algunos países de LATAM o en compras presenciales con terminales obsoletos).
- Clonación virtual (carding): con los datos completos de la tarjeta (número, fecha de caducidad y CVV) los delincuentes realizan compras online directamente, sin necesidad de fabricar ningún objeto físico. Este es el método dominante en España desde la generalización del chip EMV.
El proceso completo de carding opera como una cadena industrial: unos delincuentes roban los datos, otros los validan haciendo micropagos de céntimos para comprobar que la tarjeta está activa, y un tercer grupo la explota hasta agotar el crédito disponible.
¿Qué pueden hacer con los datos de tu tarjeta?
Una vez que los datos de tu tarjeta están en manos de los atacantes, los usos más habituales son:
| Uso fraudulento | Descripción |
| Compras online directas | Realizan pedidos en tiendas online a nombre de terceros o con dirección de envío anónima |
| Venta en la dark web | Venden los datos en paquetes a otros delincuentes a un precio medio de 10 € por tarjeta en España |
| Carding (micropagos de prueba) | Realizan cargos mínimos (0,50 €–1 €) para verificar que la tarjeta funciona antes de operar |
| Creación de tarjetas físicas clonadas | Con datos de banda magnética, fabrican tarjetas para usar en TPV sin chip |
| Fraude de identidad | Combinan los datos de la tarjeta con otros datos personales para hacerse pasar por ti |
| Transferencias o bizum fraudulentos | En algunos casos acceden a la banca online si tienen también las credenciales de acceso |
Hackearon mi tarjeta de crédito: señales para detectarlo y qué hacer
Si sospechas que hackearon tu tarjeta de crédito, o que tus datos forman parte de una filtración de tarjetas de crédito, las señales suelen aparecer antes de lo que imaginas, aunque casi nadie las asocia al fraude hasta que el daño ya es visible.
Estas son las señales más frecuentes que indican que los datos de tu tarjeta pueden estar comprometidos:
- Cargos desconocidos en el extracto, especialmente micropagos de céntimos (señal clásica de carding).
- Notificaciones de tu banco por compras que no has realizado, aunque hayas tenido la tarjeta en todo momento.
- Intentos fallidos de acceso a tu banca online desde dispositivos o ubicaciones desconocidas.
- Recibes confirmaciones de compra de pedidos que no has hecho, a veces en plataformas que ni conoces.
- Tu tarjeta es rechazada en una compra habitual sin razón aparente (puede indicar que el banco la ha bloqueado por actividad sospechosa detectada antes que tú).
- Tus datos bancarios aparecen en una alerta de filtración, como las que emite Qondar cuando detecta tus credenciales en la dark web.
Regla práctica: Revisa los movimientos de tu tarjeta al menos una vez a la semana. Cuanto antes identifiques un cargo fraudulento, más fácil es recuperar el dinero y más limitado es el daño.
¿Qué hacer si han robado los datos de tu tarjeta?
Si detectas cargos no autorizados o sospechas que tus datos están comprometidos, actúa en este orden:
- Llama inmediatamente a tu banco para bloquear o cancelar la tarjeta. La mayoría dispone de línea de atención 24 h. Hazlo aunque no estés seguro, es gratis y reversible.
- Documenta los cargos fraudulentos con capturas del extracto antes de que el banco los retire del historial visible.
- Presenta una denuncia ante la Policía Nacional o la Guardia Civil. Es necesaria para que el banco tramite la devolución de los importes y para que la investigación policial pueda avanzar.
- Solicita la devolución de los cargos (chargeback) a tu banco. En fraudes con tarjeta, la normativa europea (PSD2) obliga a los bancos a devolver el importe con carácter inmediato en la mayoría de casos, salvo negligencia grave del titular.
- Comprueba si tus datos están circulando en otras plataformas utilizando herramientas de monitorización como Qondar. La filtración de datos de tarjeta suele venir acompañada de otros datos personales que también pueden estar expuestos.
- Cambia las contraseñas de las plataformas donde tenías guardada esa tarjeta (Amazon, PayPal, plataformas de streaming…).
Cómo proteger los datos de tu tarjeta de crédito: guía práctica 2026
En compras online
- Compra únicamente en webs con HTTPS y sellos de confianza reconocidos.
- Usa tarjetas virtuales de un solo uso para compras en tiendas que no conoces.
- Activa las notificaciones en tiempo real de tu banco para cada cargo.
- Evita guardar los datos de la tarjeta en las plataformas si no las usas habitualmente.
- Nunca hagas compras conectado a una WiFi pública sin VPN.
En cajeros y datáfonos
- Inspecciona visualmente el lector antes de insertar la tarjeta. Si tiene partes sueltas, holgura o algo pegado encima, no lo uses.
- Prefiere el pago contactless (NFC) al de inserción cuando sea posible: elimina el riesgo de shimming.
- Cubre el teclado con la mano al introducir el PIN, aunque no veas cámaras.
- Usa preferentemente cajeros ubicados en oficinas bancarias o grandes establecimientos.
En tu dispositivo y correo
- No hagas clic en enlaces de SMS o correos que te pidan confirmar datos bancarios, aunque el remitente parezca tu banco. Accede siempre por la app oficial o escribiendo la URL directamente.
- Mantén el sistema operativo y las aplicaciones actualizadas para cerrar vulnerabilidades de malware.
- Activa la autenticación en dos factores (2FA) en tu banca online.
Monitorización continua
La protección reactiva tiene un límite, solo actúas cuando ya sabes que ha pasado algo. La monitorización continua de tus datos en la dark web, como la que ofrece Qondar, te permite detectar una filtración antes de que sea explotada.
Descubre más sobre privacidad personal y cómo protegerla.
Qondar: Monitorización continua de tus datos bancarios en la web y la dark web
La mayor parte de los fraudes con tarjeta no se detectan hasta que el daño ya está hecho. El problema es que entre el momento en que tus datos se filtran y el momento en que el delincuente los usa pueden pasar semanas o meses.
Qondar, la plataforma de cibervigilancia personal de Enthec, resuelve exactamente esto. Monitoriza de forma automatizada y continua si los datos de tu tarjeta, como el número, fecha de caducidad, combinaciones con tu email o teléfono, aparecen en bases de datos filtradas, foros de carding, mercados de la dark web o cualquier otra fuente de exposición.
Cuando detecta que tus datos están circulando, te alerta en tiempo real para que puedas cancelar la tarjeta, notificar al banco y bloquear cualquier uso antes de que el impacto sea mayor.
No necesitas conocimientos técnicos. Qondar trabaja en segundo plano, como un sistema de alarma permanente para tu identidad y activos digitales.
Preguntas frecuentes
¿Cómo roban los datos de mi tarjeta sin que me la quiten?
A través de técnicas digitales como el phishing (páginas falsas que imitan a tu banco), el web skimming (código malicioso en tiendas online) o el malware en tu dispositivo. También mediante dispositivos físicos instalados en cajeros (skimming y shimming) que capturan los datos cuando introduces la tarjeta.
¿Qué es una tarjeta de crédito filtrada?
Una tarjeta filtrada es aquella cuyos datos han sido obtenidos ilegalmente por delincuentes y se venden o distribuyen en mercados de la dark web o foros de carding. España fue en 2025 el tercer país europeo con más tarjetas filtradas circulando en estos mercados.
¿Cómo clonan las tarjetas de crédito?
Mediante skimming (dispositivos en cajeros que leen la banda magnética) o shimming (láminas que interceptan el chip EMV), los delincuentes obtienen datos para fabricar tarjetas físicas falsas. En entornos online, la clonación virtual utiliza directamente el número, la fecha y el CVV para hacer compras sin necesidad de fabricar ningún objeto físico.
¿Cómo saber si han hackeado mi tarjeta de débito o crédito?
Las señales más claras son cargos desconocidos en el extracto, confirmaciones de compras que no has realizado o que tu tarjeta sea rechazada sin motivo aparente. También puedes recibir alertas de tu banco o de herramientas como Qondar si tus datos aparecen en una filtración.
¿Qué pueden hacer con los datos de mi tarjeta?
Principalmente, realizar compras online fraudulentas, venderlos en la dark web a otros delincuentes o usarlos para crear tarjetas físicas clonadas. En algunos casos también los combinan con otros datos personales para suplantar tu identidad ante tu banco.
¿Me devuelve el banco el dinero si me han hackeado la tarjeta?
En la mayoría de los casos sí, siempre que lo notifiques con rapidez y no haya habido negligencia grave por tu parte. La normativa europea PSD2 obliga a los bancos a devolver el importe de forma inmediata en fraudes con tarjeta.
¿Es lo mismo que me roben la tarjeta física a que roben los datos?
No. Si te roban la tarjeta física, el banco la bloquea y emite otra. Si roban los datos (número, fecha, CVV) sin que pierdas la tarjeta, puedes seguir usándola sin saber que está comprometida mientras los delincuentes también la usan en paralelo online. Por eso la detección temprana es fundamental.
¿Cómo evitar que filtren los datos de mi tarjeta?
Usa tarjetas virtuales de un solo uso para compras online, activa las notificaciones en tiempo real, no introduzcas datos en webs sin HTTPS, inspecciona físicamente los cajeros antes de usarlos y utiliza herramientas de monitorización continua como Qondar para saber si tus datos han aparecido en alguna filtración.
