
CiberInteligencia, Investigación y Búsquedas Complejas de Información
Si una amenaza está en la red, Teron ya la ha visto.
Módulo de investigación de la plataforma de Enthec que incluye un potente buscador de amenazas emergentes, activos comprometidos y adversarios, con análisis impulsados por inteligencia artificial
Intelligence Tool: el núcleo que coordina toda la investigación

Todas las búsquedas se realizan de forma automatizada, continua y en tiempo real.
- Es el núcleo del entorno de investigación especializado diseñado para analistas de inteligencia y equipos de ciberseguridad estratégica de Estados y corporaciones, con una interfaz intuitiva, consultas multilingües y capacidades de análisis contextual.
- Coordina y controla el entorno de investigación especializado, diseñado para analistas de inteligencia y equipos de ciberseguridad estratégica.
- Actúa como el núcleo impulsor de la plataforma de ciberinteligencia Teron, permitiendo investigaciones proactivas y reactivas sobre amenazas potenciales, fugas de información, credenciales expuestas, infraestructuras comprometidas, actores maliciosos y campañas en curso.
¿Cómo opera Teron?
La plataforma procesa y prioriza cientos de miles de registros diarios, cruzando conversaciones de foros de hacking, bases de datos filtradas, canales de mensajería y mercados ilegales.
Rastrear
Teron rastrea miles de fuentes a la vez: foros, redes peer-to-peer, mercados ilegales, canales de mensajería, bases de datos filtradas y servidores comprometidos.
Enriquecer
Cada hallazgo se completa con información extra: de dónde viene, qué riesgo supone y si está relacionado con otras amenazas o campañas activas.
Aplicar IA
La IA cruza todos los hallazgos entre sí, descarta el ruido y entrega información fiable y con contexto.
Entregar
El investigador recibe los resultados al instante, y puede saltar de un dato a otro para seguir el rastro de una persona o de un caso.
Analizar imágenes
Reconoce logotipos, texto, credenciales expuestas y paneles de control comprometidos en cualquier captura — en cualquier idioma.
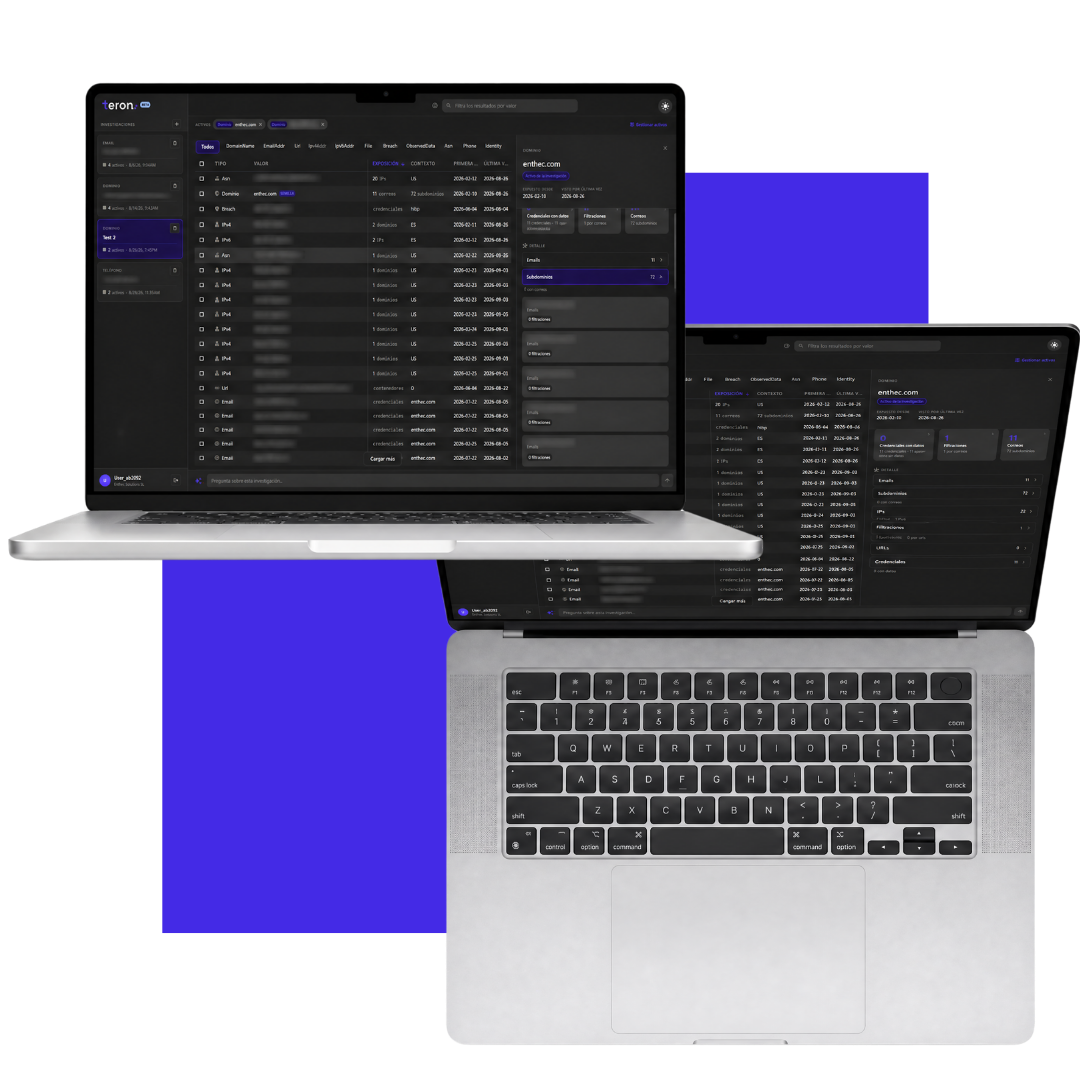
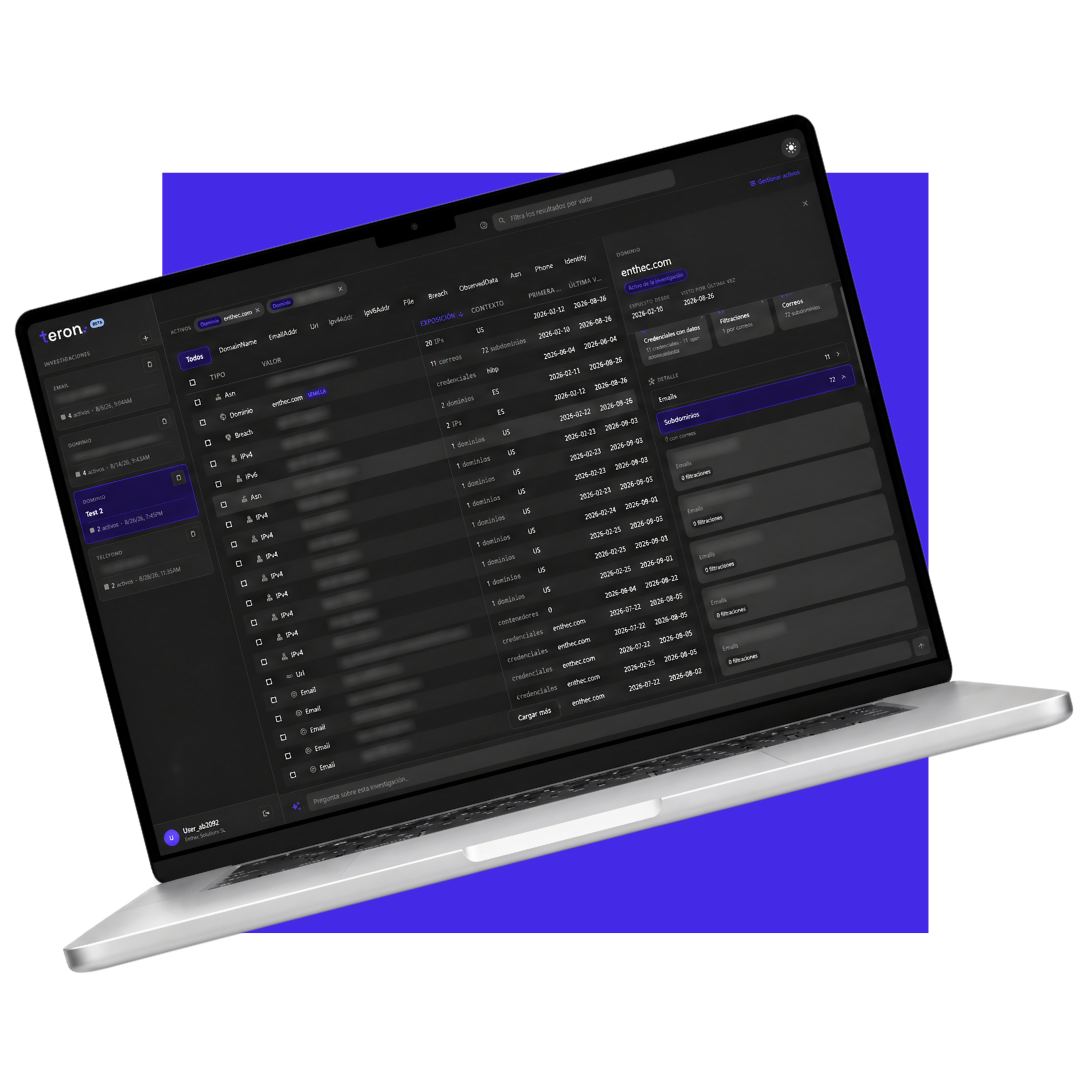
Un partner que gestiona varios clientes cambia de cliente sin cambiar de herramienta ni de sesión, y solo ve lo que le corresponde
Factores Diferenciales de Terón:
- Tecnología 100% europea. Desarrollo interno y propietario de toda la tecnología, totalmente independiente de terceros y sin backdoors.
- Arquitectura zero-trust con cifrado end-to-end europeo
- Cumplimiento by-design con todas las regulaciones continentales
- Gobernanza europea con supervisión y auditorías independientes
- Una base de datos única en Europa para búsqueda, correlación y análisis con fines de diseño y ejecución de estrategias de vigilancia, control, defensa y ataque en el contexto digital.
- Plataforma con estándares de ciberseguridad auditados por organismos de reputación internacional como AENOR (27001, ENS nivel alto)
- Compromiso con los intereses de autonomía y soberanía digital que son objetivos de la Unión Europea, dentro del contexto geopolítico internacional.
¿Qué nos diferencia?
Tecnología 100% europea
Arquitectura zero-trust
Cumplimiento by-design
Gobernanza europea
Base de datos única en Europa
Auditada por AENOR
Cyber Threat Investigation Engine
- Redes peer-to-peer
- Foros de ciberdelincuentes
- Bases de datos filtradas
- Plataformas de compraventa de acceso inicial
- Canales de mensajería
- Servidores comprometidos
Poner a prueba tu compañíano cuesta nada
Investiga un caso completo, no una consulta suelta.
Cada investigación se guarda, se retoma y se comparte.
Un clic, sin volver a identificarse en la plataforma Enthec
Capacidades de investigación e inteligencia
Su capacidad para extraer, analizar y presentar datos de entornos hostiles, de forma segura, anonimizada y contextualizada, permite dos tipos de actividades principales:
Anticipación de amenazas
Anticipar amenazas, mitigar riesgos y desarticular actividades delictivas antes de que se conviertan en ataques reales.
Investigaciones complejas
Investigaciones complejas relacionadas con crimen organizado, terrorismo, desinformación o espionaje digital.
Repositorio unificado de datos
El sistema explora un repositorio unificado de datos del entorno criminal digital, construido a partir de miles de fuentes activas: redes peer-to-peer, foros de ciberdelincuentes, bases de datos filtradas, plataformas de compraventa de acceso inicial, canales de mensajería y registros de servidores comprometidos. Los resultados se devuelven en tiempo real, enriquecidos con contexto técnico y estratégico, lo que permite pivotar entre entidades relacionadas y la trazabilidad de actores o eventos.
Análisis de imágenes y funcionalidad multilingüe
Este módulo incluye un motor de análisis de imágenes extraídas de fuentes criminales, que identifica logotipos, textos embebidos, capturas de credenciales o interfaces de paneles comprometidos, transformando imágenes en datos explotables. Además, incorpora una funcionalidad multilingüe eficaz.
Hallazgos con contexto
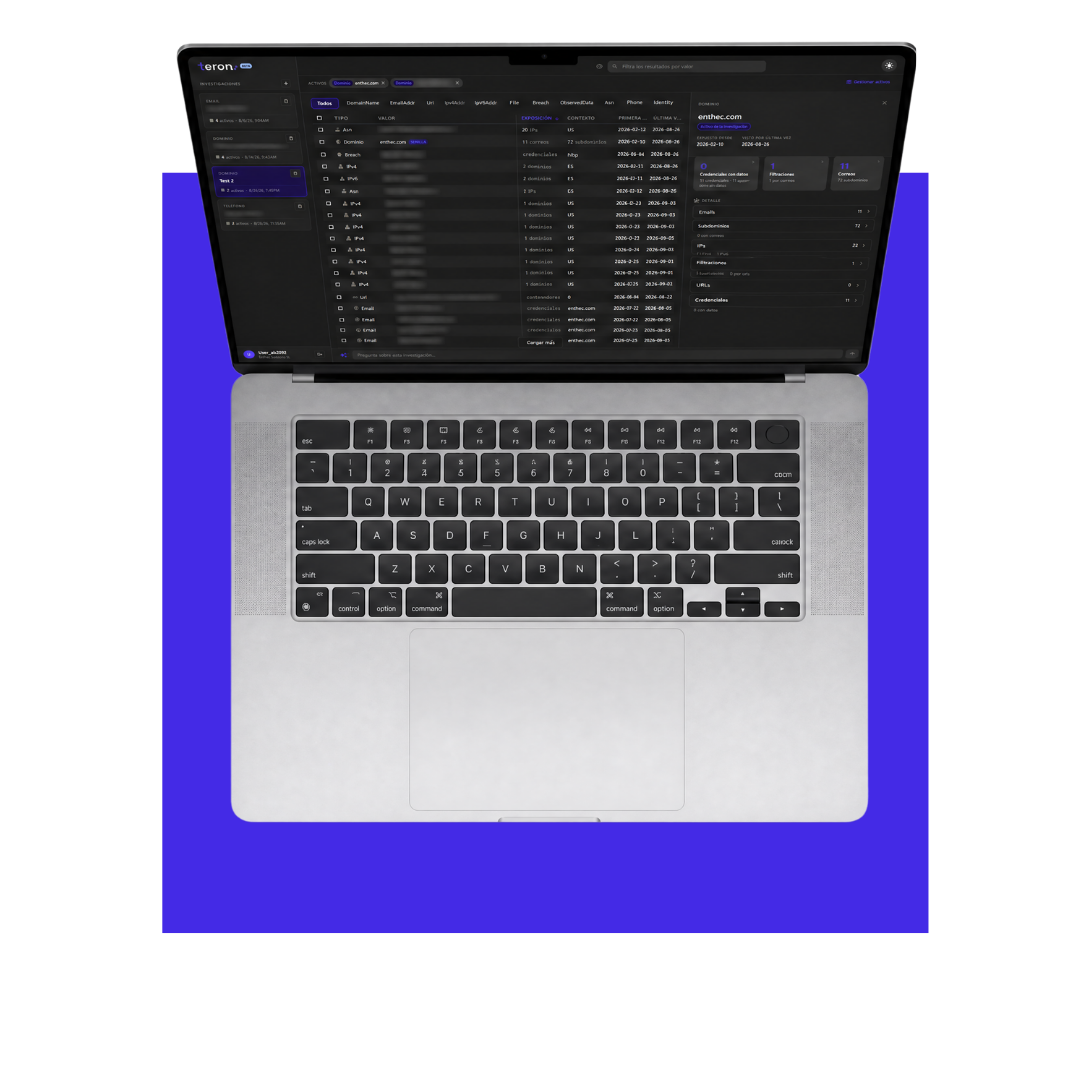
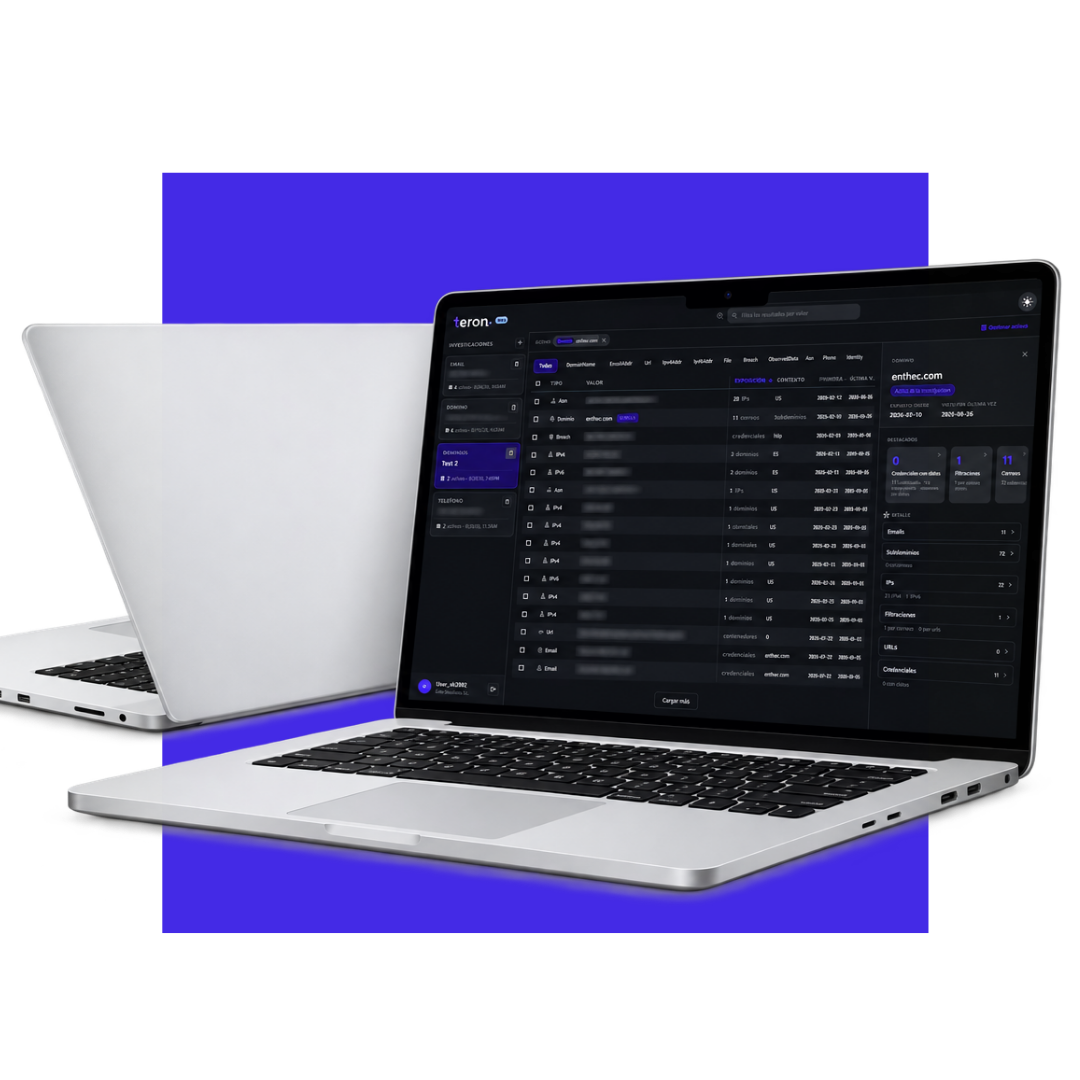
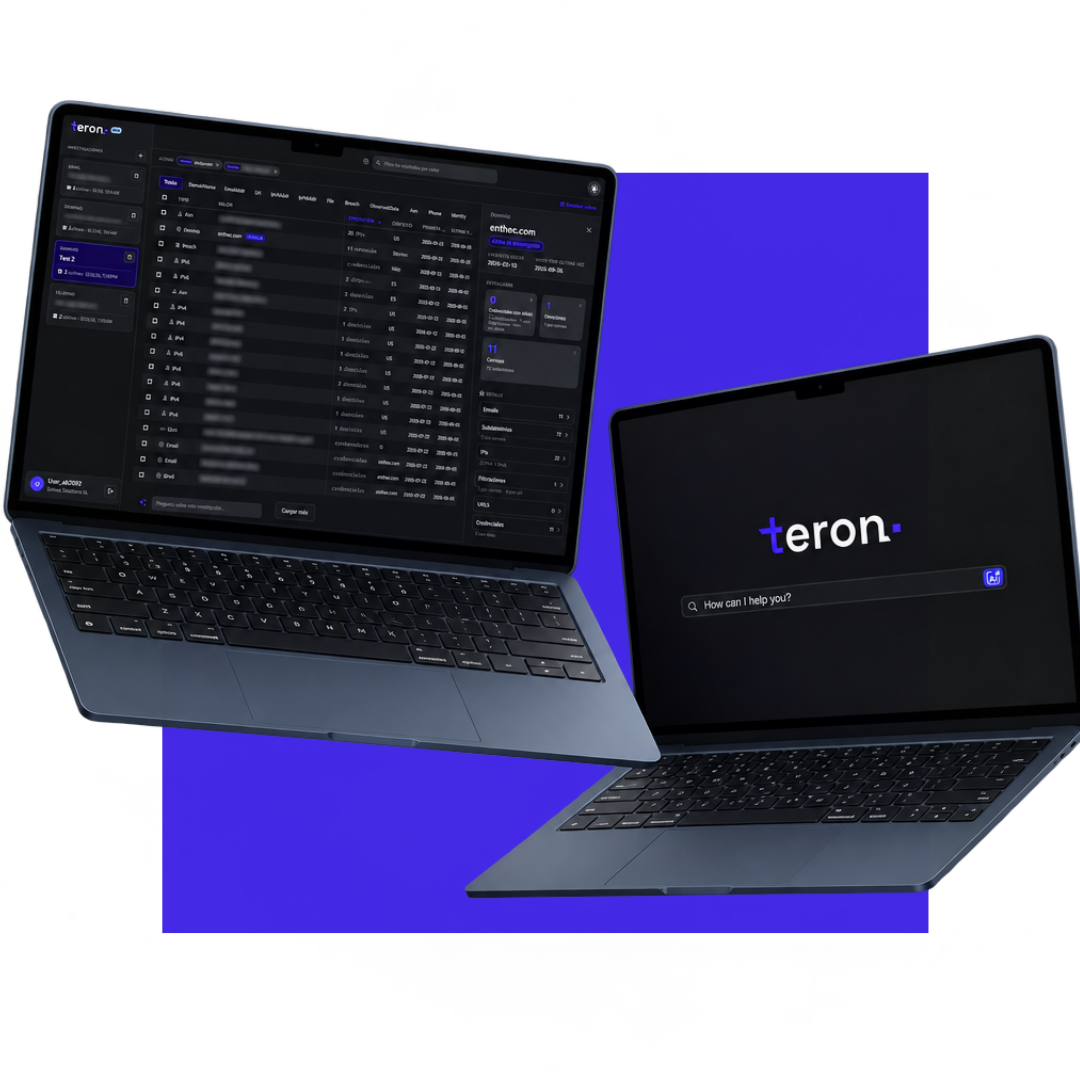
El analista ve los hallazgos en una tabla (dominio, credencial, identidad, email, subdominio), con la primera y la última vez que se detectaron, el número de apariciones y los ficheros en los que constan, y puede filtrarlos por tipo. Desde el detalle de cada hallazgo accede a sus datos expuestos (contraseñas filtradas, nombre, ubicación…) y a sus conexiones con otros hallazgos de la misma investigación.
Fácil usabilidad
- Modo claro y modo oscuro, con la preferencia recordada entre sesiones y respetando la configuración del sistema operativo.
- Español e inglés completos, con el idioma tomado del perfil del usuario.
- Interfaz accesible: navegación por teclado, etiquetas para lectores de pantalla y contrastes verificados.
- Estados claros: el usuario siempre sabe si algo está cargando, si ha ido bien o si ha fallado, y por qué.
- Confirmación previa de la eliminación, con un aviso explícito de que la acción no puede revertirse.
Teron en la plataforma de Enthec
Teron no es un producto aislado: es una pieza de un conjunto que comparte sesión, diseño y clientes.
Vigilancia continua de la superficie de exposición de una organización.
Vigilancia orientada a la seguridad de las personas.
Investigación puntual y profunda a partir de un dato concreto.