
El teléfono suena, ves un número que parece el de tu banco y descuelgas sin pensarlo dos veces. Eso es exactamente lo que busca el vishing, una estafa telefónica que combina ingeniería social y suplantación de identidad para obtener tus credenciales de acceso, códigos de verificación o dinero directamente.
El término viene de unir “voice” y “phishing”, y en los últimos años se ha convertido en uno de los fraudes que más rápido crece en España.
¿Qué es exactamente el vishing?
El vishing es una estafa telefónica en la que el atacante se hace pasar por una entidad de confianza (un banco, Hacienda, una operadora, el soporte técnico de una empresa) para conseguir que la víctima entregue información sensible o autorice una transferencia. No hay malware de por medio ni un enlace que pinchar, todo el ataque ocurre en la conversación.
Según datos de INCIBE, el organismo público de ciberseguridad gestionó más de 120.000 incidentes de ciberseguridad en 2025, un 26% más que el año anterior, y el propio sector señala que el vishing fue una de las modalidades con mayor crecimiento en ese periodo.
El Ministerio del Interior, por su parte, registró 489.248 ciberdelitos en 2025, de los cuales 430.493 fueron estafas informáticas. El teléfono, lejos de ser un canal anticuado para el fraude, se ha convertido en una de las vías preferidas por los estafadores.
Localiza las vulnerabilidades expuestas de tu organización.
Soluciones de cibervigilancia y monitoreo continuo para empresas.
Descubre Kartos
¿Cómo funciona el vishing? Anatomía de una llamada fraudulenta
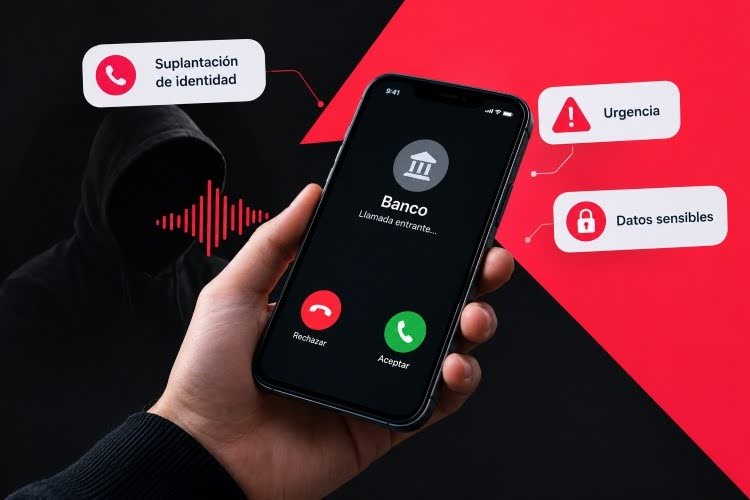
Un ataque vishing suele seguir un guion bastante reconocible una vez que lo conoces, aunque en el momento resulte convincente:
- Suplantación del identificador de llamada (caller ID spoofing). El número que ves en pantalla parece real, incluso coincide con el de tu banco, porque el atacante lo ha falsificado.
- Sensación de urgencia. Te avisan de un cargo sospechoso, un bloqueo de cuenta o un paquete retenido. El objetivo es que actúes con miedo y no con calma.
- Petición de datos o códigos. Te piden que “confirmes” tu identidad dando un código SMS, tu PIN o que digas “sí” en voz alta, información que después puede usarse para acceder a tus cuentas igual que lo haría un infostealer que hubiese comprometido tu dispositivo.
- Cierre rápido. Antes de que puedas verificar nada por otra vía, la llamada termina y el daño ya está hecho.
Lo que ha cambiado en los últimos años es la sofisticación técnica. La clonación de voz mediante inteligencia artificial ya permite imitar la voz de un familiar o de un directivo con apenas unos segundos de audio, algo que hace unos años sonaba a ciencia ficción y hoy es una amenaza real para empresas y particulares por igual.
Te puede interesar-> SIM Swapping: qué es, cómo funciona y cómo evitar esta estafa en 2026
Ejemplos de vishing que circulan ahora mismo
Estos son algunos de los ejemplos de vishing más habituales que se reportan en España:
| Tipo de llamada | Lo que dicen | Lo que buscan |
| Falso departamento de seguridad bancaria | “Detectamos un movimiento sospechoso en tu cuenta” | Código SMS o clave de banca online |
| Falso soporte técnico | “Tu ordenador tiene un virus, necesitamos acceso remoto” | Instalar software de control remoto |
| Falsa Agencia Tributaria | “Tienes una devolución pendiente, confirma tus datos” | Datos bancarios y personales |
| Fraude del CEO por voz | “Soy el director, necesito una transferencia urgente” | Autorización de pago desde un empleado |
| Falsa operadora de telefonía | “Vamos a mejorar tu tarifa, confírmame el código que te llega” | Portabilidad fraudulenta de la línea |
Este último caso es especialmente peligroso porque, si el estafador consigue portar tu número, puede interceptar los códigos de verificación de tus apps bancarias.
Cómo detectar un ataque de vishing antes de que sea tarde
Hay señales que casi siempre están presentes, aunque a veces cuesta verlas en caliente:
- Te contactan por sorpresa y con prisa, nunca dan tiempo para pensar.
- Piden datos que la entidad real jamás pediría por teléfono, como el PIN completo o un código SMS.
- Insisten en que no cuelgues y llames tú mismo a ese teléfono para “comprobar” que es oficial: es justo lo contrario de lo que deberías hacer.
- El identificador coincide con el número real de tu banco, algo que ya no es garantía de nada porque la suplantación de identificador está a la orden del día.
Un matiz importante: el consejo clásico de “cuelga y llama al número que tienes guardado” sigue siendo válido, pero solo si marcas tú el número de forma manual desde tu propio teléfono, nunca devolviendo la llamada ni pulsando ningún botón que te sugiera el propio estafador.
Cómo evitar el vishing
Prevenir el vishing no depende de tener más tecnología, sino de cambiar algunos hábitos:
- No des nunca códigos de verificación por teléfono. Ninguna entidad legítima los pide así.
- Cuelga y verifica por otro canal. Contacta con tu banco a través de la app oficial o del teléfono que aparece en tus documentos, no en el que te ha llamado.
- Desconfía de la urgencia. Casi cualquier problema real puede esperar diez minutos mientras tú verificas los datos.
- Instala un bloqueador de llamadas con base de datos de números reportados como fraudulentos.
- Forma a tu equipo si tienes una empresa. El fraude del CEO por voz ha crecido precisamente porque muchos empleados no saben que existe.
Si ya has dado algún dato sensible, actúa rápido, bloquea tarjetas o accesos desde la app de tu banco, cambia contraseñas y denuncia ante la Policía o la Guardia Civil. Cuanto antes actúes, menos margen tiene el estafador para usar esa información.
El vishing en el ámbito empresarial: vigilancia continua frente a exposición
Para una empresa, un solo empleado engañado por vishing puede abrir la puerta a una filtración de credenciales, un fraude del CEO o el acceso a sistemas internos. Aquí ya no basta con la formación puntual, hace falta saber en todo momento qué datos, credenciales o menciones de la organización están circulando fuera, porque muchas campañas de vishing se preparan con información previa obtenida de filtraciones o de perfiles corporativos expuestos.
Esto es precisamente lo que resuelve la Gestión Continua de la Exposición a Amenazas (CTEM), un enfoque de cibervigilancia que monitoriza de forma permanente qué información sobre tu empresa, tus empleados o tus proveedores está accesible para un posible atacante, antes de que la use.
Kartos, la solución de cibervigilancia de Enthec, aplica este modelo CTEM para empresas, detectando credenciales filtradas, exposición de datos y superficies de ataque que después se explotan en campañas de vishing dirigidas.
Preguntas frecuentes sobre el vishing
¿El vishing es lo mismo que el phishing?
No. El phishing llega por correo electrónico o enlace, mientras que el vishing ocurre por llamada de voz. Ambos buscan el mismo objetivo, robar datos o dinero, pero usan canales distintos y técnicas de manipulación diferentes.
¿Puede el banco devolverme el dinero si caigo en un vishing?
Depende de cada caso. Si alguien accedió a tu cuenta sin tu consentimiento, la normativa PSD2 obliga al banco a devolverte el importe. Si tú autorizaste la operación engañado, el proceso es más complicado, aunque los tribunales españoles están siendo cada vez más favorables a las víctimas.
¿Cómo sé si una llamada de mi banco es real?
Cuelga y llama tú mismo al número oficial que aparece en tu tarjeta o en la app. Nunca uses el número que te ha llamado ni el que te sugiera el interlocutor.
¿Las empresas pequeñas también son objetivo de vishing?
Sí, de hecho, son un objetivo habitual precisamente porque suelen tener menos protocolos de verificación que las grandes corporaciones, y una sola transferencia autorizada por error puede suponer una pérdida importante.
