
Una impresora, un switch o un autómata industrial con el protocolo SNMP abierto a Internet puede estar participando en un ataque DDoS sin que la empresa a la que pertenece lo sepa. Es lo que muestran los datos de la red de honeypots de Enthec, una campaña que no busca entrar en ninguna organización, sino usar sus equipos contra terceros.
Desde el 22-23 de octubre, nuestros sensores registran una ola de actividad maliciosa. Los ataques contra los señuelos han pasado de unos 510.000 a unos 825.000 al día, más de un 60 % de aumento, y el número de direcciones atacantes distintas ha crecido un 40 %. Detrás de esa subida hay varias campañas que coinciden en la misma semana. Esta es la más reveladora.
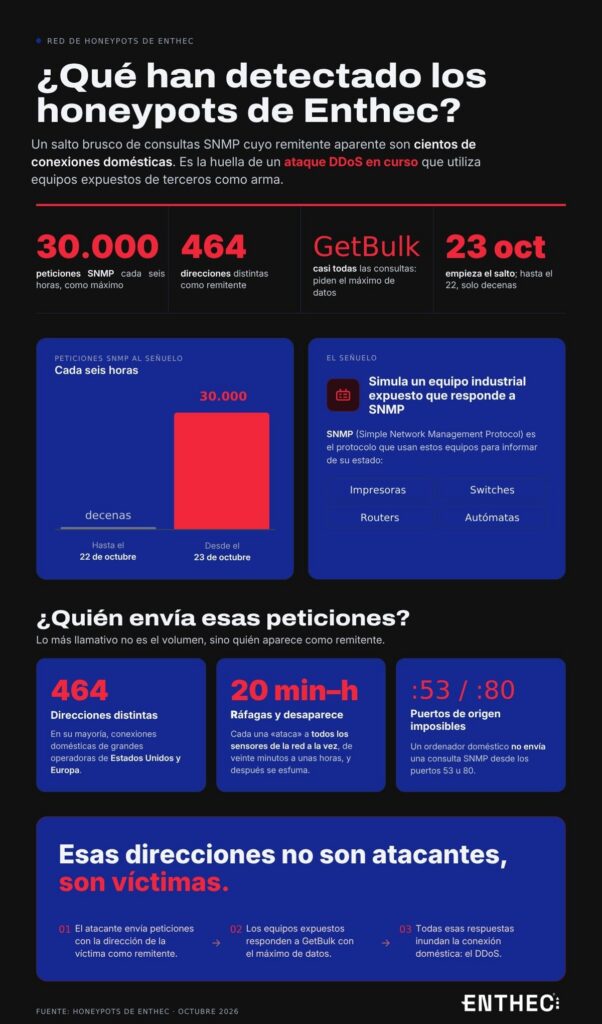
¿Qué han detectado los honeypots de Enthec?
Un salto brusco de consultas SNMP cuyo remitente aparente son cientos de conexiones domésticas. Es la huella de un ataque DDoS en curso que utiliza equipos expuestos de terceros como arma.
Uno de nuestros señuelos simula un equipo industrial expuesto que responde a SNMP (Simple Network Management Protocol), el protocolo que usan impresoras, switches, routers o autómatas para informar de su estado.
Hasta el 22 de octubre, ese señuelo recibía unas pocas decenas de peticiones SNMP. Desde el 23 de octubre recibe hasta 30.000 cada seis horas. Y casi todas son del tipo GetBulk, la consulta que obliga al equipo a devolver la mayor cantidad posible de datos.
¿Quién envía esas peticiones?
Lo más llamativo no es el volumen, sino quién aparece como remitente:
- 464 direcciones distintas, en su mayoría conexiones domésticas de grandes operadoras de Estados Unidos y Europa.
- Cada una “ataca” a todos los sensores de la red a la vez, en ráfagas de entre veinte minutos y unas horas, y después desaparece.
- Buena parte de las peticiones dice salir de los puertos 53 u 80, algo que un ordenador doméstico no hace al enviar una consulta SNMP.
Un hogar no lanza decenas de miles de consultas a equipos industriales de medio mundo. Esas direcciones no son atacantes, son víctimas.
¿Qué es un ataque DDoS?
Un ataque DDoS, Distributed Denial of Service, o denegación de servicio distribuida, es un ataque cibernético que busca dejar fuera de servicio una web, un servidor o una conexión saturándola con más tráfico o peticiones de las que puede atender. Se llama distribuido porque ese tráfico procede de muchos orígenes a la vez, lo que dificulta bloquearlo.
Según dónde golpean, los ataques DDoS suelen agruparse en tres familias:
- Volumétricos: inundan el ancho de banda de la víctima. Aquí se encuadra la campaña que hemos detectado.
- De protocolo: agotan los recursos de equipos de red como cortafuegos o balanceadores.
- De capa de aplicación: imitan peticiones legítimas para colapsar una web o un servicio concreto.
¿Cómo funciona el ataque DDoS que hemos detectado?
Es una variante conocida como reflexión y amplificación, que explicamos en detalle en nuestro artículo sobre el ataque DrDoS. En resumen:
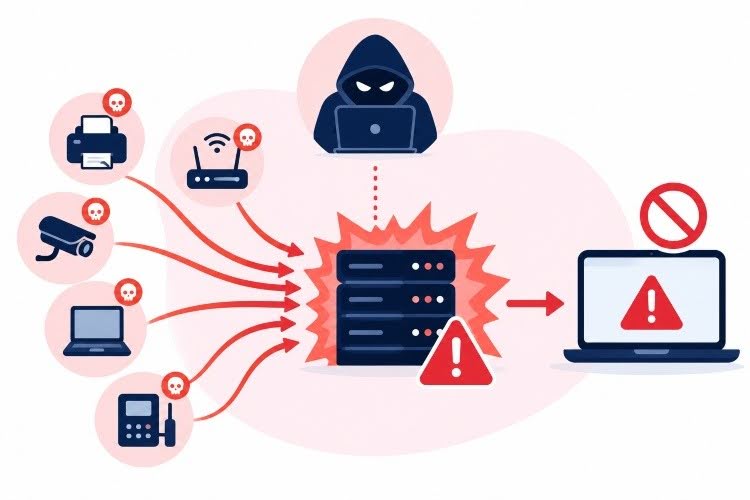
- El atacante envía una petición pequeña a un equipo expuesto, pero falsifica la dirección de origen añadiendo la de su víctima.
- El equipo expuesto, que no tiene forma de saberlo, responde a la víctima con una respuesta mucho mayor que la pregunta.
- Si se repite con miles de equipos a la vez, el tráfico que llega a la víctima basta para tumbar su conexión.
¿Para qué sirve un ataque DDoS?
El objetivo inmediato de un ataque DDoS es siempre el mismo, interrumpir un servicio, pero las motivaciones que hay detrás varían mucho.
En el caso que hemos observado, las ráfagas cortas contra conexiones domésticas son el patrón característico de los servicios de DDoS de alquiler, conocidos como booters o stressers, que se contratan por horas para dejar sin conexión a una persona concreta, por ejemplo, a un rival en un juego en línea.
En el entorno empresarial, la motivación más habitual es la extorsión, el atacante tumba un servicio, o amenaza con hacerlo, para exigir un pago a cambio de detenerlo. También es frecuente el hacktivismo, con campañas dirigidas contra organismos o empresas por motivos políticos o ideológicos.
Hay un uso menos visible pero igual de peligroso, la distracción. El ataque mantiene ocupado al equipo de seguridad mientras se lleva a cabo otra intrusión en paralelo, que es la que de verdad persigue el atacante.
Como recuerda INCIBE, ninguna organización es demasiado pequeña para ser objetivo de un ataque DDoS. Y, como muestra esta campaña, tampoco para formar parte de uno.
¿Por qué este ataque DDoS afecta a tu empresa aunque no sea la víctima?
Porque el tráfico del ataque sale de sus equipos y de su conexión. Un dispositivo con SNMP abierto a Internet, sea una impresora, un switch, una cámara de videovigilancia o un autómata industrial, es una pieza que alguien puede reclutar. Y las consecuencias no se quedan en la víctima:
- El tráfico sale de la IP de la empresa. Es su conexión la que aparece en las quejas de abuso y la que puede acabar en una lista negra, con el consiguiente daño a su reputación IP.
- Consume ancho de banda propio, a veces sin que nadie relacione la lentitud con un ataque.
- Revela información interna: modelo, versión de firmware, nombre del equipo o configuración de red. Son datos que sirven para preparar un ataque posterior contra la propia empresa.
- Es un indicador de higiene: si un equipo así está expuesto, es probable que no sea el único.
Un equipo mal expuesto deja de ser solo un riesgo propio y pasa a ser cómplice involuntario de ataques contra terceros.
¿Qué revisar para que tus equipos no participen en un ataque DDoS?
Este tipo de exposición rara vez responde a un descuido concreto. Los inventarios cambian, los proveedores instalan equipos y algunos servicios quedan publicados por defecto. Estas son las comprobaciones más eficaces:
- Inventariar la superficie expuesta: qué equipos responden desde Internet y por qué. Con frecuencia aparecen dispositivos que nadie recordaba haber publicado fuera del perímetro.
- No exponer SNMP a Internet: filtrar el puerto UDP 161 en el perímetro y limitar el acceso a las redes de gestión.
- Usar SNMPv3 con autenticación en lugar de las versiones 1 y 2c, sobre todo si conservan comunidades por defecto como public.
- Aplicar filtrado antisuplantación (BCP 38) en la red propia para que no puedan salir paquetes con direcciones de origen falsas.
- Revisar el resto de servicios UDP expuestos que se usan con el mismo fin (DNS, NTP, SSDP o Memcached, entre otros) e incluirlos en las políticas de bastionado.
¿Qué es un honeypot y por qué permite ver estas campañas a tiempo?
Un honeypot es un señuelo que simula un sistema real expuesto en Internet sin tener ningún uso legítimo. Como nadie debería conectarse a él, todo el tráfico que recibe es sospechoso por definición, y eso lo convierte en un sensor muy limpio de la actividad maliciosa.
La red de sensores de Enthec permite ver estas campañas mientras ocurren, no semanas después en un informe. Es la diferencia entre una ciberseguridad reactiva y una proactiva, entender cómo se está atacando hoy para cerrar la puerta antes de que alguien la use.
Cómo detectar equipos expuestos antes que el atacante con Kartos
Este tipo de exposición no se ve desde dentro de la red, se ve desde fuera, que es donde mira el atacante. Kartos, la plataforma de Enthec para la gestión de la superficie de ataque externa, identifica de forma continua los activos y servicios que una organización tiene expuestos en Internet, incluidos los que se han quedado olvidados, para cerrarlos antes de que alguien los aproveche.
Se integra en un enfoque de gestión continua de la exposición a amenazas (CTEM) y está desarrollada en España, bajo normativa europea.
Nuestra red de honeypots ve las campañas mientras ocurren. Kartos te permite comprobar si tu organización forma parte del problema. Contacta con nosotros y descubre qué ve un atacante cuando mira tu empresa desde fuera.
