
La red de sensores de Enthec registra desde el 22-23 de octubre una ola de actividad maliciosa: unos 825.000 ataques al día frente a los 510.000 de la semana anterior. Una parte de este incremento la explicamos en nuestro artículo sobre un ataque DDoS que usa equipos expuestos como arma. La mayor parte, sin embargo, tiene otro origen, una campaña de robo de credenciales contra el acceso VPN de Cisco ASA que, en solo dos semanas, ha acumulado más de un millón de intentos contra nuestros señuelos y que se concentra en México y Brasil.
¿Por qué la VPN es la puerta de entrada de la empresa?
Porque es el punto por el que se accede a la red corporativa desde Internet. Por el portal VPN entran las personas que teletrabajan, los proveedores y, si se descuida, también el atacante.
Las VPN de Cisco ASA llevan tiempo en el punto de mira por vulnerabilidades explotadas activamente. En septiembre de 2025, la CISA estadounidense llegó a emitir una directiva de emergencia (ED 25-03) por dos fallos de día cero en estos equipos. Lo que muestran nuestros sensores es la otra cara del problema: aunque el equipo esté parcheado, una contraseña débil o filtrada basta para entrar.
¿Qué han detectado los sensores de Enthec?
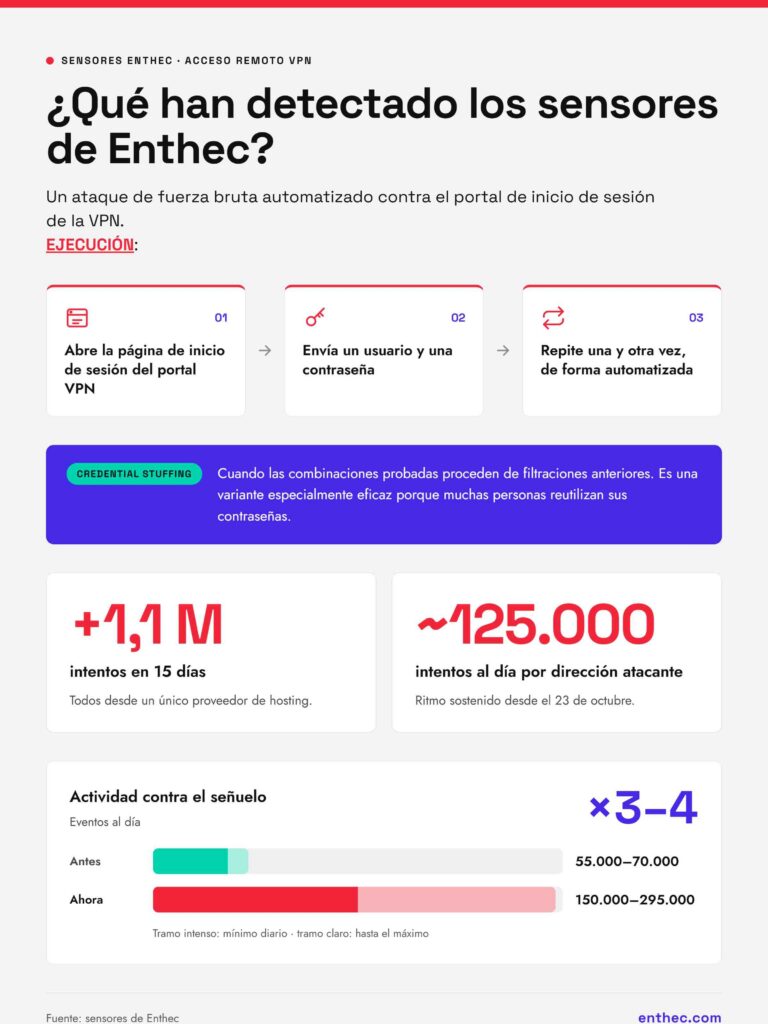
Cada intento sigue el mismo guion, el atacante abre la página de inicio de sesión del portal VPN y envía un usuario y una contraseña. Una y otra vez, de forma automatizada. Es un ataque de fuerza bruta contra el acceso remoto.
Cuando las combinaciones que se prueban proceden de filtraciones anteriores, se conoce como credential stuffing, una variante especialmente eficaz porque muchas personas reutilizan sus contraseñas.
- Más de 1,1 millones de intentos en 15 días, todos desde un único proveedor de hosting.
- Desde el 23 de octubre, el ritmo es de unos 125.000 intentos al día por cada dirección atacante.
- La actividad contra el señuelo que simula el Cisco ASA se ha multiplicado por entre tres y cuatro: de 55.000-70.000 eventos al día a 150.000-295.000.
¿Cómo está organizada la campaña?
Lo que distingue a esta campaña de un escaneo casual es su método. El atacante asigna una dirección IP fija a cada objetivo y, cuando esa dirección se “quema”, la sustituye por otra:
|
Periodo |
Origen de la IP | Objetivo |
|
13-14 oct |
Países Bajos |
Una IP por cada señuelo latinoamericano |
|
15-23 oct |
Estados Unidos |
Una sola IP, contra un señuelo |
| Desde el 23 oct |
Alemania |
De nuevo una IP por señuelo, ~125.000 intentos/día cada una |
Es la forma de trabajar de una operación industrial: sostenida durante semanas, repartida para no levantar sospechas en un solo punto y preparada para seguir funcionando aunque se bloquee una dirección.
Europa, fuera del objetivo
La red de Enthec tiene sensores en Europa y en Latinoamérica, y el señuelo europeo expone el mismo Cisco ASA simulado, en el mismo puerto y funcionando igual. No ha recibido prácticamente ningún intento.
La campaña elige a quién ataca: se concentra en los sensores de México y Brasil. No es un barrido indiscriminado de Internet, sino una selección deliberada de objetivos por región. Que una organización no esté en la zona de interés esta semana no garantiza que no lo esté la siguiente.
¿Qué tiene que ver Proxmox con todo esto?
El 22 de octubre, el señuelo SSH registró un script de reconocimiento no visto hasta entonces. Lo primero que comprobaba era si el sistema era un Proxmox, la plataforma de virtualización que muchas empresas usan como alternativa a VMware, si era FreeBSD y si podía obtener privilegios de administrador sin contraseña.
Es poco volumen (36 ejecuciones en un solo día) y no permite hablar de tendencia. Pero encaja con una técnica muy extendida en el ransomware, atacar el hipervisor, porque al cifrar una sola máquina caen todas las virtuales que aloja. Dos de los proveedores de hosting desde los que se lanzó ese script aparecen también entre los orígenes de tráfico contra el señuelo Cisco.
¿Qué revisar para reforzar la seguridad de la VPN?
- Doble factor de autenticación en la VPN, sin excepciones para cuentas de servicio o de proveedores.
- Comprobar si hay credenciales corporativas filtradas en fugas de datos, foros o mercados clandestinos: son las primeras que se prueban. Y aplicar una buena gestión de contraseñas para que una filtración en otro servicio no abra la VPN.
- Limitar los intentos de inicio de sesión y alertar de los picos de fallos, no solo de los accesos correctos.
- No confiar solo en el bloqueo por IP: la campaña está diseñada para sustituir cada dirección bloqueada.
- Restringir el acceso por origen cuando el uso real de la VPN lo permita.
- Mantener el equipo actualizado y revisar los avisos de seguridad de Cisco.
Ver lo que ocurre ahí fuera
Una campaña como esta no se ve desde dentro de una sola empresa, se ve un intento fallido más entre muchos. La red de sensores de Enthec permite observarla completa, con su ritmo, su método y su selección de objetivos.
Y la plataforma Kartos permite a cada organización saber qué portales tiene expuestos a Internet y si sus credenciales circulan ya fuera de su control, antes de que alguien las pruebe en su VPN. Desarrollada en España, bajo normativa europea y con equipo hispanohablante para acompañar a las organizaciones en Latinoamérica.
Contacta con nosotros y descubre qué ve un atacante cuando mira tu empresa desde fuera.
