
Secuestro de cuentas: Qué es, cómo ocurre y qué hacer si han tomado el control de las tuyas
Si un día intentas entrar a tu correo electrónico y la contraseña ya no funciona, o recibes una notificación de inicio de sesión desde un país en el que nunca has estado, puede que hayas sufrido un secuestro de cuentas, es decir, alguien ha tomado el control de algo que es tuyo sin que hayas dado permiso para ello.
No es un problema menor. El fraude vinculado al robo y apropiación de cuentas supera cada año los miles de millones de euros en pérdidas combinadas entre particulares y empresas. Y la tendencia, lejos de mejorar, sigue empeorando.
Qué es exactamente el secuestro de cuentas
El secuestro de cuentas, también conocido como account takeover, es el proceso por el que un tercero no autorizado consigue acceder y controlar una cuenta digital ajena. Puede tratarse de una cuenta de correo, una red social, una plataforma bancaria, un servicio de suscripción o cualquier otro espacio en el que tengas credenciales registradas.
Una vez dentro, el atacante puede hacer prácticamente cualquier cosa, como por ejemplo leer tus mensajes privados, realizar transacciones económicas, suplantar tu identidad ante tus contactos, vender el acceso a la cuenta en mercados ilegales o utilizarla como punto de entrada para comprometer otros sistemas relacionados.
Lo que hace especialmente peligroso este tipo de ataque es que, muchas veces, la víctima no se entera de inmediato. El acceso puede mantenerse en silencio durante días o semanas antes de que el daño sea visible.
Cómo ocurre el secuestro de cuentas
Existen varias vías por las que los atacantes consiguen hacerse con el control de una cuenta ajena. Conocerlas es el primer paso para no caer en ellas.
Filtraciones de datos y credenciales expuestas
Una de las causas más frecuentes. Cuando una empresa sufre una brecha de seguridad, las credenciales de sus usuarios (correos electrónicos y contraseñas) pueden acabar publicadas en foros o vendidas en la dark web. Si reutilizas la misma contraseña en varios servicios, un solo volcado de datos puede comprometer varias de tus cuentas a la vez.
Ataques de credential stuffing
Este método aprovecha precisamente lo anterior. Los atacantes emplean listas de credenciales filtradas y las prueban de forma automatizada en cientos de plataformas diferentes. Si en alguna coinciden el usuario y la contraseña, acceden sin necesidad de hackear nada.
Phishing y engaño directo
Los correos, mensajes o páginas web falsos que imitan servicios legítimos siguen siendo una vía de entrada muy efectiva. El objetivo es simple, conseguir que tú mismo introduzcas tus datos en un formulario que, en realidad, está enviando esa información directamente al atacante.
Para profundizar, accede a nuestro post-> Phishing: qué es y cuántos tipos hay.
Malware y software espía
Algunos programas maliciosos se instalan en el dispositivo de la víctima y capturan las pulsaciones del teclado, las contraseñas guardadas en el navegador o las cookies de sesión. Todo ello sin que el usuario perciba nada inusual.
Ingeniería social
A veces no hace falta ninguna sofisticación técnica para desarrollar un ataque de ingeniería social. Una llamada haciéndose pasar por soporte técnico, un mensaje urgente de “verificación de cuenta” o una conversación aparentemente inofensiva pueden ser suficientes para conseguir que alguien entregue sus credenciales voluntariamente.
Señales de que tu cuenta puede haber sido comprometida
No siempre hay un aviso claro. Sin embargo, hay indicios que no deberías ignorar:
- Notificaciones de inicio de sesión desde ubicaciones o dispositivos desconocidos.
- Cambios en tu información de perfil que tú no has hecho.
- Mensajes enviados desde tu cuenta que no recuerdas haber escrito.
- Imposibilidad de acceder porque la contraseña o el correo de recuperación han sido modificados.
- Movimientos o transacciones que no reconoces.
- Contactos que te dicen haber recibido mensajes extraños de tu parte.
Si identificas alguno de estos síntomas, actúa de inmediato.
Qué hacer si han tomado el control de tu cuenta
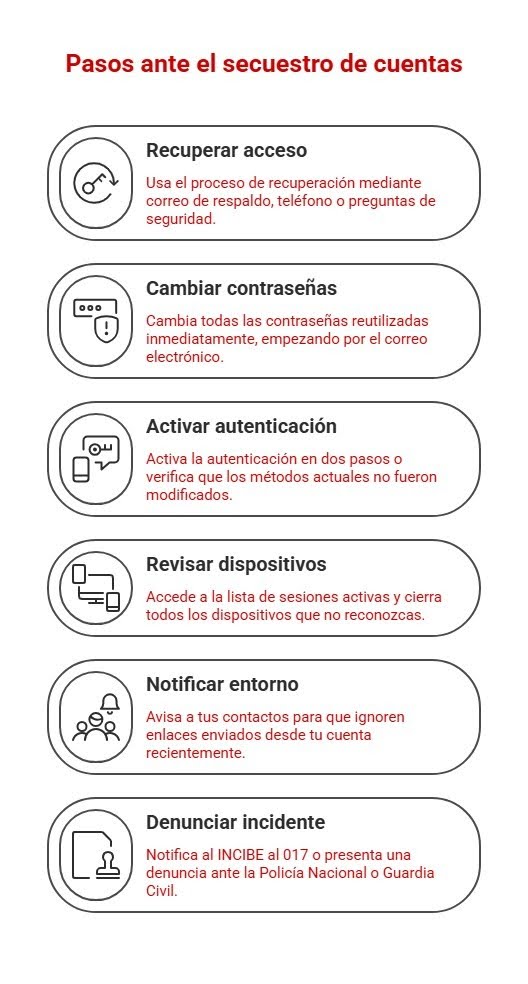
1. Intenta recuperar el acceso cuanto antes
La mayoría de plataformas tienen un proceso de recuperación de cuenta a través del correo de respaldo, el número de teléfono o preguntas de seguridad. Úsalo sin esperar.
2. Cambia las contraseñas relacionadas
Si has reutilizado esa misma contraseña en otros servicios, cámbialas todas de forma inmediata. Empieza por el correo electrónico, que suele ser la llave maestra del resto de cuentas.
Te puede interesar-> Cómo gestionar contraseñas y credenciales empresariales de forma fácil y segura para evitar amenazas online
3. Activa la autenticación en dos pasos
Si no la tenías activada antes, hazlo ahora. Y si ya la tenías, revisa que los métodos de verificación siguen siendo los tuyos y no han sido modificados.
4. Revisa los dispositivos con acceso activo
Muchas aplicaciones y sitios web permiten ver los dispositivos y sesiones activas. Cierra todas las que no reconozcas.
5. Notifica a tu entorno
Si el atacante ha podido enviar mensajes o correos desde tu cuenta, avisa a tus contactos para que no hagan clic en ningún enlace que hayan recibido de tu parte en los últimos días.
6. Denuncia el incidente
En España, puedes notificarlo al Instituto Nacional de Ciberseguridad (INCIBE) a través de su teléfono de ayuda en ciberseguridad (017) o presentar una denuncia ante la Policía Nacional o la Guardia Civil.
Cómo prevenir el secuestro de cuentas
La prevención sigue siendo la mejor estrategia. Algunas medidas básicas son muy efectivas:
- Usa contraseñas únicas y robustas para cada servicio. Un gestor de contraseñas puede ayudarte a gestionarlas.
- Activa la autenticación multifactor en todos los servicios que lo permitan.
- Mantén tus dispositivos actualizados y protegidos con soluciones antimalware.
- Desconfía de correos o mensajes que te pidan verificar tus credenciales con urgencia.
- Revisa periódicamente si tus datos han aparecido en alguna filtración conocida.
Este último punto es más importante de lo que parece. Saber que tus credenciales están expuestas antes de que el atacante las use te da tiempo para actuar.
La vigilancia continua como capa de protección adicional
Tanto para personas como para empresas, disponer de una solución que monitorice de forma continua la exposición de las credenciales en la web, la dark web y otras fuentes de inteligencia supone una ventaja real frente al secuestro de cuentas.
En ese ámbito trabajamos desde Enthec, con dos herramientas de Gestión Continua de la Exposición a Amenazas. Kartos, orientada a la protección de organizaciones, y Qondar, diseñada para particulares. Ambas permiten detectar en tiempo real si los datos de una persona o empresa han quedado expuestos, para poder reaccionar antes de que se produzca el daño.
Porque uno de los problemas del account takeover es precisamente ese, cuando te das cuenta de lo que ha pasado, el atacante ya lleva horas o días dentro.
¿Quieres saber si tus credenciales o las de tu organización están expuestas ahora mismo? Descubre cómo Enthec puede ayudarte a mantener el control de tu exposición digital antes de que otros lo hagan por ti.

Claves para realizar la evaluación de proveedores: cómo gestionar las terceras partes en tu empresa
La evaluación de proveedores es uno de los procesos más críticos en la gestión empresarial actual. No basta con elegir a los mejores socios al inicio de la relación comercial, es necesario revisar de forma continua su rendimiento, sus prácticas de seguridad y su alineación con los estándares de tu organización.
Cada proveedor representa un posible punto de entrada para amenazas externas. Por eso, un riguroso proceso de evaluación debe incorporar, además de criterios operativos clásicos, un análisis minucioso del riesgo de ciberseguridad de las terceras partes.
Con Kartos Terceras Partes, la plataforma de Enthec para la gestión de riesgos de terceros, puedes obtener una valoración automatizada y en tiempo real del riesgo de tus proveedores, sin necesidad de intrusión ni operación humana.
¿Qué es la evaluación de proveedores y por qué es importante?
La evaluación de proveedores es el proceso mediante el cual una empresa analiza y califica el desempeño de las terceras partes con las que trabaja.
No solo se trata de elegir proveedores, sino también de revisar periódicamente su rendimiento para garantizar que cumplen con los estándares de calidad, coste y plazos que necesitas, entre otras cuestiones. Pero no debemos olvidar que una gestión efectiva de proveedores no está completa sin un análisis de la ciberseguridad, puesto que cada proveedor supone un posible punto de entrada para amenazas externas.
Si un proveedor no cumple con las expectativas, puede generar retrasos, aumentar los costes o incluso afectar la reputación de tu empresa. Por eso, un buen sistema de evaluación ayuda a:
- Elegir los proveedores más adecuados desde el inicio.
- Reducir riesgos en la cadena de suministro.
- Asegurar la calidad de los productos o servicios.
- Evitar costes innecesarios.
- Cumplir con normativas y regulaciones.
Ahora que sabemos por qué es tan importante, veamos cómo puedes llevar a cabo este proceso en tu empresa.
Criterios de evaluación de proveedores: Qué debes medir
No todos los proveedores son iguales ni tienen la misma importancia dentro de tu negocio. Por ello, es fundamental definir criterios de evaluación de proveedores que se adapten a tus necesidades. Estos son algunos de los más utilizados:
1. Calidad del producto o servicio
El primer criterio a evaluar es la calidad. No importa si es un proveedor de servicios tecnológicos o un fabricante de piezas, su nivel de calidad debe ajustarse a lo que esperas. Para medirlo, puedes revisar aspectos como:
- Materiales utilizados.
- Certificaciones de calidad.
- Resultados de auditorías o inspecciones.
- Tasa de defectos o fallos.
2. Cumplimiento de plazos
Un proveedor que entrega tarde puede generar problemas en la producción o en la prestación de tus servicios. Para evaluar este criterio, puedes medir, por ejemplo, su porcentaje de entregas puntuales o la capacidad de respuesta ante urgencias.
3. Precio y condiciones de pago
El coste es un factor clave en cualquier negocio, pero no siempre el proveedor más barato es la mejor opción. Evalúa:
- Relación calidad-precio.
- Flexibilidad en pagos y financiación.
- Transparencia en costes adicionales.
4. Capacidad de respuesta y servicio postventa
Un buen proveedor no solo cumple con los plazos, sino que también responde cuando surgen problemas. Para valorarlo, ten en cuenta aspectos claros como el servicio de atención al cliente.
5. Sostenibilidad y responsabilidad social
Cada vez más empresas valoran que sus proveedores sean responsables con el medio ambiente y con la sociedad. Teniendo en cuenta el uso de materiales sostenibles, el cumplimiento de normativas medioambientales o las buenas prácticas laborales y de inclusión.
6. Ciberseguridad
Previamente, al inicio de la relación comercial, algunos criterios destacados en cuanto a ciberseguridad que las empresas deben tener en cuenta son, la madurez de su estrategia de ciberseguridad, la protección ante amenazas y las soluciones de ciberseguridad en caso de brechas de seguridad.
Para una evaluación completa, Kartos proporciona una plataforma que automatiza la detección de riesgos de terceros y enésimos en tiempo real, asegurando una gestión eficaz del riesgo durante toda la relación comercial.
Procedimiento de evaluación de proveedores
Ya tienes claros los criterios, pero ¿cómo puedes aplicar un procedimiento de evaluación de proveedores de forma efectiva? Aquí te dejamos una guía paso a paso:
1. Define los criterios de evaluación
No todos los proveedores deben cumplir con los mismos requisitos. Por ejemplo, un proveedor de software tendrá criterios diferentes a un proveedor de materias primas. Por ello, es importante que antes de empezar la evaluación determines qué aspectos son prioritarios en cada caso.
2. Recopila información objetiva
Para evaluar correctamente a los proveedores, necesitas datos objetivos. Algunas formas de obtener información son:
- Auditorías o inspecciones.
- Encuestas de satisfacción.
- Registros internos de incidencias.
- Documentación del proveedor (certificaciones, licencias, etc.).
3. Asigna una puntuación
Una forma sencilla de evaluar proveedores es asignar una puntuación a cada criterio, por ejemplo, de 1 a 5. Puedes hacer un cuadro de evaluación y calcular una media ponderada según la importancia de cada criterio.
Si un proveedor obtiene una puntuación baja, es posible que debas buscar alternativas o renegociar condiciones.
4. Toma decisiones y haz seguimiento
Una vez obtenidas las puntuaciones, decide qué proveedores seguirán trabajando contigo y cuáles deben mejorar. Es recomendable hacer revisiones periódicas, por ejemplo, cada seis meses o un año, para asegurarte de que el proveedor sigue cumpliendo con los estándares.
Evaluación de proveedores: ejemplo práctico con criterios ponderados
Para ilustrar cómo funciona este proceso en la práctica, veamos un ejemplo de evaluación aplicado a un proveedor de servicios tecnológicos con acceso a datos corporativos sensibles.
En este caso, los criterios más ponderados serían la ciberseguridad (30%), la calidad del servicio (25%) y el cumplimiento de plazos (20%), frente a criterios como el precio (15%) o la sostenibilidad (10%).
Si el proveedor obtiene una puntuación de 4/5 en calidad, 5/5 en plazos, pero solo 2/5 en ciberseguridad, la media ponderada puede situarle por debajo del umbral mínimo aceptable, a pesar de su buen rendimiento operativo. Este es precisamente el tipo de situación que el análisis de riesgos de terceros con Kartos permite detectar antes de que se convierta en un incidente.
Mejores prácticas para gestionar proveedores
Para que la gestión de proveedores sea efectiva, aquí tienes algunos consejos clave:
- Negocia acuerdos claros. Establece contratos bien definidos para evitar malentendidos.
- Fomenta relaciones a largo plazo. No se trata solo de evaluar, sino de construir relaciones de confianza.
- Digitaliza el proceso. Utiliza software de gestión para llevar un mejor control de la información.
- Monitoriza continuamente la seguridad de tus proveedores. Asegúrate de que cumplan con los estándares de protección de datos.
- No dependas de un solo proveedor. Diversifica para reducir riesgos en caso de fallos o imprevistos.
La evaluación de proveedores de servicios y productos no es un simple trámite, sino una herramienta clave para optimizar el rendimiento de tu empresa. Un proveedor ineficiente puede generar riesgos a tu negocio, mientras que uno fiable y bien gestionado puede convertirse en un gran aliado.
Si implementas un procedimiento de evaluación de proveedores con criterios bien definidos y realizas un seguimiento continuo, mejorarás la calidad, reducirás riesgos y asegurarás el crecimiento sostenible de tu empresa.
Con Kartos, puedes simplificar y mejorar este proceso, garantizando el cumplimiento normativo, la mitigación de riesgos de seguridad y la protección de la información en tu cadena de suministro.
Preguntas frecuentes sobre la evaluación de proveedores
¿Con qué frecuencia debo evaluar a mis proveedores?
La frecuencia mínima recomendada es semestral o anual, según el nivel de criticidad del proveedor. Los proveedores con acceso a datos sensibles o con un papel crítico en la cadena de suministro deben monitorizarse de forma continua, no solo en revisiones periódicas.
¿Qué criterios son prioritarios en la evaluación de proveedores de servicios tecnológicos?
Para proveedores tecnológicos, la ciberseguridad y el cumplimiento normativo deben tener el mayor peso en la ponderación, seguidos de la calidad del servicio y los tiempos de respuesta ante incidencias.
¿Cómo puedo evaluar la ciberseguridad de un proveedor sin acceder a sus sistemas?
Existen plataformas especializadas en la monitorización de la superficie de ataque externa de terceros, como Kartos, que permiten evaluar la postura de ciberseguridad de un proveedor de forma no intrusiva, analizando su exposición digital pública desde fuera de su infraestructura.
¿Qué normativas exigen un proceso formal de evaluación de proveedores?
La Directiva NIS2, el Reglamento DORA y el RGPD establecen obligaciones explícitas sobre la gestión de riesgos de terceros. Contar con un procedimiento documentado de evaluación es un requisito clave para el cumplimiento normativo.
¿Puedo usar una plantilla o ejemplo de evaluación de proveedores como punto de partida?
Sí. Una plantilla de evaluación con criterios ponderados y escala de puntuación es un buen punto de partida, pero debe adaptarse a las particularidades de cada sector y tipo de proveedor. Lo más importante es que el proceso sea sistemático, documentado y revisado periódicamente.
Catálogo KEV de CISA: cómo priorizan las vulnerabilidades las organizaciones más seguras
Hay una diferencia clara entre las organizaciones que reaccionan a los ciberataques y las que los anticipan. Las primeras esperan a que algo falle, las segundas ya saben qué van a parchear antes de que el atacante llame a la puerta.
Una de las herramientas que separa a unas de otras es el catálogo KEV de CISA (Known Exploited Vulnerabilities), un recurso que, bien utilizado, puede cambiar por completo la forma en que una empresa gestiona sus vulnerabilidades.
Qué es el catálogo KEV de CISA y por qué importa
La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA, por sus siglas en inglés) mantiene una lista pública de vulnerabilidades que ya están siendo explotadas activamente por actores maliciosos. No son fallos teóricos ni riesgos hipotéticos, son brechas reales, con evidencias de uso en ataques reales.
El catálogo de vulnerabilidades explotadas conocidas se actualiza de forma continua. Cada vez que CISA incorpora una nueva entrada, está lanzando una señal de alerta. Por eso, para cualquier equipo de seguridad, este catálogo no es solo una referencia técnica, sino una lista de prioridades que conviene no ignorar.
Una señal que va más allá de las fronteras estadounidenses
Aunque la directiva que obliga a actuar sobre este catálogo, la Binding Operational Directive (BOD) 26-04, afecta principalmente a las agencias federales civiles de EE.UU., su utilidad no tiene fronteras. Cualquier empresa, con independencia de su tamaño o sector, puede usar el catálogo KEV de CISA como guía para decidir qué vulnerabilidades abordar primero.
El mensaje de fondo es sencillo, si ya hay actores maliciosos explotando un fallo, ese fallo sube al principio de la lista, por encima de otros con puntuaciones CVSS más altas pero sin evidencias de explotación activa.
El problema de priorizar sin datos reales
Una de las trampas más habituales en la gestión de vulnerabilidades es dejarse guiar únicamente por la puntuación de gravedad. El sistema CVSS asigna una puntuación numérica a cada vulnerabilidad, lo cual es útil, pero incompleto.
Gravedad teórica vs. riesgo real
Una vulnerabilidad con CVSS 9.8 puede llevar meses sin que nadie la explote activamente. Mientras tanto, otro fallo con CVSS 6.5 ya está siendo usado por grupos de ransomware para comprometer sistemas en producción. Si el equipo de seguridad ordena su lista de trabajo solo por gravedad, puede que esté dedicando recursos al problema equivocado.
Aquí es donde el catálogo KEV aporta algo que el CVSS no puede: contexto de explotación real. Saber que una vulnerabilidad está siendo empleada ahora mismo cambia su prioridad de forma inmediata, con independencia de su puntuación.
El volumen como obstáculo
El volumen de amenazas no deja de crecer exponencialmente, tan solo en 2025 se publicaron más de 48.000 nuevas vulnerabilidades (CVEs). Según los análisis del sector, esto supone un récord histórico que equivale a descubrir un promedio de 132 nuevos fallos de seguridad cada día. Ningún equipo de seguridad puede parchearlas todas al mismo ritmo al que aparecen. La priorización es la única forma de mantener la cabeza fuera del agua.
El catálogo KEV actúa como filtro, de esas decenas de miles de vulnerabilidades, señala cuáles tienen pruebas fehacientes de explotación activa. Eso convierte una lista inmanejable en algo operativo.
Cómo utilizan el catálogo KEV las organizaciones más maduras
Las organizaciones con una postura de seguridad más sólida no usan el catálogo KEV como una simple lista de tareas pendientes. Lo integran dentro de un proceso continuo de identificación, evaluación y respuesta.
Monitorización continua del catálogo
Las actualizaciones del catálogo son frecuentes y a veces urgentes. En junio de 2026, por ejemplo, CISA incorporó dos nuevas vulnerabilidades: un fallo de tipo path traversal en Cisco Catalyst SD-WAN Manager y una vulnerabilidad de seguimiento de enlaces simbólicos (symbolic link following) en el plugin LiteSpeed de cPanel. Ambas ya contaban con evidencias de explotación activa en el momento de su inclusión.
Las organizaciones que detectaron esas incorporaciones de forma inmediata pudieron actuar antes de que el problema se extendiera. Las que no tenían ningún sistema de alerta ante actualizaciones del catálogo KEV se enteraron más tarde o directamente no se enteraron.
Cruzar el catálogo con el conocimiento propio
Saber que existe una vulnerabilidad en un producto concreto solo es útil si se sabe si ese producto está en el entorno propio. Por eso, las empresas más preparadas cruzan continuamente las entradas del catálogo KEV con su inventario de activos.
Este proceso, que forma parte de lo que se conoce como Gestión Continua de la Exposición a Amenazas, permite responder a una pregunta concreta: ¿tenemos cerca algo que esté en la lista de CISA?
Contextualizar antes de actuar
No todas las vulnerabilidades del catálogo KEV afectan igual a todos los entornos. Un fallo en un producto que la organización no usa es, a efectos prácticos, irrelevante. Pero un fallo en un sistema crítico y expuesto a internet exige respuesta inmediata.
Las organizaciones más avanzadas no solo detectan la vulnerabilidad, la contextualizan. Evalúan si el activo afectado está expuesto, qué datos gestiona, qué impacto tendría su compromiso y qué opciones de mitigación existen más allá del parche (que a veces no es inmediatamente aplicable sin afectar la operativa).
Te puede interesar-> Gestión de vulnerabilidades en tiempo real: un paso adelante en ciberseguridad.
CTEM: el marco que lo une todo
CTEM es el enfoque que permite convertir el catálogo KEV de CISA en algo accionable dentro de una organización. No se trata de hacer un análisis de vulnerabilidades una vez al año; se trata de tener visibilidad permanente sobre la superficie de exposición y actuar de forma proporcional al riesgo real.
Este enfoque estructura el proceso en cinco fases: definición del alcance, descubrimiento de activos y vulnerabilidades, priorización basada en riesgo real, validación y movilización para la remediación. El catálogo KEV alimenta directamente la fase de priorización.
Kartos y Qondar: cibervigilancia orientada al riesgo real
Desde Enthec desarrollamos dos soluciones de cibervigilancia diseñadas precisamente bajo este marco CTEM. Kartos, orientada a empresas, proporciona visibilidad continua sobre la exposición externa de la organización, detectando activos comprometidos, credenciales filtradas, vulnerabilidades explotables y amenazas activas antes de que se materialicen en un incidente.
Qondar cuenta con las mismas funcionalidades, pero para el ámbito individual, protegiendo la identidad digital de personas expuestas a riesgos específicos.
Ambas soluciones integran fuentes de inteligencia de amenazas para ofrecer alertas contextualizadas y priorizadas. El objetivo no es generar ruido, sino señalar lo que de verdad importa en cada momento.
¿Quieres saber cuál es la exposición real de tu organización? Contacta con nosotros y descubre qué ve un atacante cuando busca vulnerabilidades en tu empresa.
El catálogo KEV de CISA es una de las herramientas de inteligencia sobre amenazas más valiosas y accesibles que existen hoy. Su valor no está en el volumen de entradas, sino en la calidad de la señal que emite. Estas vulnerabilidades no son teóricas, son las que los atacantes están usando ahora mismo.
Las organizaciones que saben aprovechar el catálogo de vulnerabilidades explotadas conocidas dentro de un proceso continuo de gestión de la exposición tienen una ventaja real frente a quienes gestionan la seguridad de forma reactiva. La diferencia no está en tener más herramientas, sino en saber qué mirar y cuándo actuar.
Y eso, en ciberseguridad, es lo que separa a quienes contienen los incidentes de quienes los padecen.
La importancia de las listas negras en ciberseguridad
Las listas negras son una de las herramientas más utilizadas en ciberseguridad para bloquear elementos digitales identificados como maliciosos o sospechosos. Comprender qué es una lista negra, cómo se construye y cuáles son sus limitaciones resulta esencial para cualquier organización que quiera reforzar su postura de seguridad.
¿Qué es una lista negra en ciberseguridad?
Una lista negra en ciberseguridad (también denominada blacklist) es una base de datos que recoge direcciones IP, dominios, correos electrónicos, aplicaciones o cualquier otro elemento digital identificado como malicioso o sospechoso. Cuando un elemento incluido en una lista negra intenta acceder a un sistema protegido, la solicitud es rechazada de forma automática.
Las listas negras son utilizadas por soluciones de seguridad como cortafuegos (firewalls), sistemas de detección y prevención de intrusiones (IDS/IPS), software antivirus, pasarelas de correo y plataformas de ciberinteligencia. Las listas públicas son mantenidas por organizaciones de ciberseguridad, proveedores de servicios de Internet y empresas especializadas, y se actualizan constantemente para reflejar el panorama de amenazas en tiempo real.
Junto a las listas negras públicas, las organizaciones pueden elaborar listas negras privadas adaptadas a su propio contexto de riesgo, incorporando hallazgos internos o provenientes de plataformas de inteligencia de amenazas (CTI).
Si quieres mantenerte informado del sector de la ciberseguridad, accede a nuestra publicación→ Las 7 tendencias de ciberseguridad que debes conocer.
Tipos de listas negras en ciberseguridad destacadas
Puede haber tantos tipos de listas negras como categorías de amenazas se hayan detectado. Las más destacadas son:
Lista negra IP
La lista negra IP es aquella que contiene una serie de direcciones IP identificadas como potencialmente peligrosas. Estas direcciones IP suelen estar asociadas con actividades maliciosas, como el envío de spam, la realización de ataques DDoS o la propagación de malware, entre otros.
Las listas negras IP se utilizan para bloquear automáticamente el tráfico proveniente de estas direcciones IP. Cuando una dirección IP aparece en una lista negra, cualquier intento de conexión desde esa dirección IP a un sistema protegido es rechazado.
Las listas negras IP son mantenidas y actualizadas por organizaciones de ciberseguridad y proveedores de servicios de Internet. Se actualizan constantemente para reflejar las nuevas amenazas a medida que son descubiertas o excluir las que hayan desaparecido.
Aunque las listas negras IP son una herramienta valiosa en la prevención de amenazas cibernéticas, no son infalibles. Para evitar el bloqueo, los ciberdelincuentes cambian de forma recurrente las direcciones IP.
Lista negra de dominios de spam
La lista negra de dominios de spam es aquella que contiene una lista de nombres de dominio que han sido identificados como fuentes de correo no deseado o spam. Estos dominios pueden estar asociados con la distribución de correos electrónicos no solicitados, phishing, malware y otras actividades maliciosas.
Las listas negras de dominios de spam son utilizadas por los sistemas de seguridad de correo electrónico y los filtros de spam para bloquear automáticamente los correos electrónicos provenientes de estos dominios. Cuando un dominio aparece en una lista negra, cualquier correo electrónico enviado desde ese dominio a un sistema protegido es marcado como spam o rechazado.
Al igual que el resto de las listas negras públicas, las listas negras de dominios de spam son mantenidas y actualizadas por organizaciones de ciberseguridad, proveedores de servicios de correo electrónico y empresas de software de seguridad. También son actualizadas de forma constante, ya que, para sortearlas, los ciberdelincuentes cambian con frecuencia los nombres de dominio.
Principales listas negras públicas en 2026
Conocer qué blacklists son de referencia ayuda a las organizaciones a priorizar su monitorización de reputación. Estas son las más utilizadas en el sector:
| Blacklist / DNSBL | Tipo | Qué detecta | Uso principal |
|---|---|---|---|
| Spamhaus (SBL/XBL/ZEN) | IP / dominio | IPs spam, botnets, proxies comprometidos | Filtros email corporativos |
| Barracuda (BRBL) | IP | IPs que envían spam | Servidores de correo |
| SURBL | Dominio/URL | Dominios en cuerpos de spam y phishing | Pasarelas email |
| MXToolbox | IP / dominio | Reputación general, comprobación DNSBL | Administradores de sistemas |
| Google Safe Browsing | URL | Phishing, malware, software no deseado | Navegadores, APIs |
| PhishTank | URL | Páginas de phishing validadas por comunidad | Seguridad web, SIEM |
¿Cómo se elabora y funciona una lista negra?
Las listas negras se elaboran a través de la recopilación y el análisis exhaustivo de datos sobre amenazas conocidas.
El proceso para elaborar una lista negra incluye:
- Recopilación de datos. Los datos se recopilan de múltiples fuentes, como los reportes de incidentes de seguridad, feeds de inteligencia sobre amenazas y también el análisis interno.
- Análisis de datos. Se analizan los datos recopilados para identificar patrones y comportamientos maliciosos. Incluye el análisis de direcciones IP, dominios, correos electrónicos y aplicaciones que han sido asociados con actividades maliciosas como spam o ciberataques.
- Creación de la lista negra. Una vez identificados los elementos maliciosos, se añaden a la lista negra.
- Actualización constante. Las listas negras deben actualizarse constantemente para reflejar las nuevas amenazas a medida que son descubiertas y corregir errores detectados.
Una vez elaborada la lista negra, esta se utiliza para bloquear automáticamente el acceso a los sistemas de la organización por parte de los elementos digitales recogidos en ella.
Principales beneficios de las listas negras
Utilizar listas negras para la protección de los sistemas es una solución que aporta numerosos beneficios, entre los que destacan:
Fácil implementación
La implementación de listas negras es relativamente sencilla, lo que las convierte en una opción atractiva para muchas organizaciones. Estas listas se pueden configurar fácilmente en la mayoría de los sistemas de seguridad, como firewalls y sistemas de detección de intrusiones.
La facilidad de implementación permite a las organizaciones mejorar rápidamente su postura de seguridad sin requerir recursos significativos.
Protección proactiva
Las listas negras ofrecen una protección de seguridad proactiva al identificar y bloquear amenazas conocidas antes de que puedan causar daño. Al restringir el acceso a entidades sospechosas, estas listas actúan como un escudo, evitando que los actores de amenazas exploten vulnerabilidades.
Este enfoque proactivo permite a las organizaciones anticiparse a las amenazas y evitar que se materialicen, en lugar de reaccionar a ellas una vez que han ocurrido.
Complemento a estrategias de seguridad
Las listas negras son un complemento valioso para otras estrategias de seguridad. Son eficaces para bloquear amenazas conocidas, pero no pueden proteger frente a amenazas desconocidas o zero-day.
Por lo tanto, son útiles siempre que se utilicen de forma coordinada con otras técnicas, como la detección de anomalías y la inteligencia de amenazas. Juntas, estas estrategias proporcionan una defensa en profundidad, protegiendo contra una gama más amplia de amenazas.
Reducción de tráfico malicioso
Las listas negras son muy efectivas para reducir el tráfico malicioso. Al bloquear direcciones IP, dominios y correos electrónicos asociados a actividades maliciosas, las listas negras reducen significativamente el tráfico no deseado o dañino.
Esto no solo mejora la seguridad, sino que también aumenta la eficiencia de la red al reducir el tráfico innecesario.
Limitaciones de las listas negras
Las listas negras son una herramienta sencilla y eficaz para proteger los sistemas, sin embargo, tienen limitaciones que obligan a integrarlas dentro de un conjunto de herramientas.
Las principales limitaciones de las listas negras son:
Falsos positivos
Con frecuencia, las listas negras incluyen recopilaciones o análisis erróneos que conducen al bloqueo de tráfico legítimo, una incidencia que se conoce como falsos positivos. Estos falsos positivos perjudican tanto a la organización que bloquea el tráfico legítimo como a la organización de la que proviene ese tráfico legítimo.
Para abordar los falsos positivos, muchas organizaciones utilizan una combinación de listas negras y listas blancas. Las listas blancas, al contrario que las negras, contienen elementos que se consideran seguros y están permitidos. La combinación de los dos tipos de lista permite un control más granular y reduce la posibilidad de falsos positivos.
Necesidad de actualización constante
Para sortear el bloqueo de las listas negras, los ciberdelincuentes cambian de forma recurrente las direcciones IP, los dominios o cualquier elemento susceptible de estar dentro de una lista negra. Por ello, para mantener su eficacia, las listas negras requieren una actualización constante de su base de datos que refleje las nuevas amenazas a medida que son descubiertas, lo que supone un coste significativo en recursos.
¿Cómo saber si tu IP o dominio está en una lista negra?
Aparecer en una lista negra puede afectar gravemente a la entregabilidad del correo corporativo, a la reputación de la marca y al rendimiento de los servicios digitales. Las señales más habituales son:
- Los correos de empresa llegan a la carpeta de spam de los destinatarios.
- Se producen rechazos o rebotes en el envío de emails.
- Clientes o socios informan de que no reciben tus comunicaciones.
- Las herramientas de monitorización de reputación generan alertas.
Cómo salir de una lista negra: proceso paso a paso
Si tu IP o dominio ha sido incluido en una lista negra, actuar rápidamente es fundamental para minimizar el impacto. Sigue este proceso:
| Paso | Acción | Detalle |
|---|---|---|
| 1 | Identifica la lista negra | Emplea herramientas para saber exactamente qué lista(s) te han incluido. |
| 2 | Investiga la causa | Analiza logs, tráfico saliente y configuraciones para encontrar el origen del comportamiento malicioso (malware, cuenta comprometida, envío masivo sin consentimiento). |
| 3 | Corrige el problema de raíz | Limpia el sistema infectado, revoca credenciales comprometidas, corrige configuraciones SPF/DKIM/DMARC y aplica parches. |
| 4 | Solicita la eliminación | Sigue el proceso de delisting de cada blacklist (formulario web o email). Adjunta evidencias de corrección. |
| 5 | Monitoriza tras el delisting | Configura alertas automáticas para detectar futuras inclusiones. Implementa monitorización continua de reputación IP y dominio. |
El tiempo medio de resolución varía según la blacklist y la gravedad del incidente, pero habitualmente oscila entre 24 horas y varios días tras la solicitud de delisting. La clave para reducir este impacto es la monitorización continua de la reputación de las IPs y dominios corporativos.
Gestión avanzada de listas negras con Kartos
La herramienta de Kartos, desarrollada por Enthec, facilita a sus clientes la creación de listas negras privadas basadas en los hallazgos y los resultados de sus análisis mediante soluciones de inteligencia artificial de desarrollo propio.
De esta forma, a la protección que ofrecen las listas negras públicas, los clientes de Kartos suman la de listas negras privadas que responden al contexto específico de su organización, dependiendo de sus activos expuestos, credenciales comprometidas, dominios similares, brechas abiertas y cualquier elemento identificado durante la monitorización continua de su superficie de ataque externa.
Kartos elimina además uno de los principales problemas de las listas negras tradicionales, los falsos positivos. Su motor de análisis automatizado valida cada hallazgo antes de incorporarlo a la lista, garantizando que solo los elementos verdaderamente maliciosos sean bloqueados.
¿Quieres saber si tu organización aparece en alguna lista negra y cómo proteger tu reputación digital? Contacta con nosotros para conocer cómo Kartos puede ayudarte a detectar vulnerabilidades expuestas, elaborar listas negras privadas y eliminar los falsos positivos dentro de tu estrategia de ciberseguridad.
Cómo gestionar contraseñas y credenciales empresariales de forma fácil y segura para evitar amenazas online
Las amenazas digitales ya no son una posibilidad remota, son una realidad cotidiana para cualquier empresa, independientemente de su tamaño o sector. Y en ese panorama, saber cómo gestionar contraseñas de forma segura se ha convertido en una de las decisiones más críticas de cualquier estrategia de ciberseguridad.
En 2025, el equipo de inteligencia de amenazas de Outpost24 analizó más de 6.000 millones de contraseñas robadas mediante malware. Su conclusión fue clara, los atacantes no buscan vulnerabilidades técnicas sofisticadas, simplemente aprovechan contraseñas predecibles, reutilizadas y nunca actualizadas para entrar “por el acceso principal” de las organizaciones.
En este artículo te explicamos las mejores prácticas para gestionar contraseñas de forma segura a nivel empresarial, las tendencias más relevantes de 2026 y cómo una solución de vigilancia continua como Kartos puede proteger a tu organización frente a filtraciones que ya han ocurrido sin que lo sepas.
El problema de las contraseñas en las empresas
Las contraseñas son una de las primeras líneas de defensa contra los ataques cibernéticos. Sin embargo, también pueden ser un punto débil si no se gestionan adecuadamente. Estudios recientes, como el Data Breach Investigations Report (DBIR) de Verizon y el Microsoft Digital Defense Report (MDDR), muestran que:
- El 81% de las brechas de seguridad están relacionadas con contraseñas comprometidas o débiles.
- Muchos empleados reutilizan las mismas contraseñas para múltiples cuentas, lo que incrementa el riesgo de un ataque.
- La falta de formación sobre ciberseguridad en las empresas agrava la situación, haciendo que las credenciales sean fácilmente vulnerables.
Consecuencias de una mala gestión
Una mala gestión de contraseñas puede tener consecuencias devastadoras para las empresas:
- Pérdida de datos sensibles. Un solo acceso no autorizado puede comprometer información clave.
- Daño reputacional. Los clientes y socios pierden confianza en una empresa que no protege sus datos.
- Costos financieros. Desde multas por incumplimiento normativo hasta los gastos de recuperación tras un ataque.
Por ello, adoptar un sistema de gestión de contraseñas seguro no es opcional, sino esencial.
Te puede interesar nuestro contenido→ 5 tips para mejorar la gestión de accesos de tu empresa.
¿Cómo gestionar contraseñas de forma segura?
A continuación, te presentamos las mejores prácticas para proteger las credenciales empresariales:
Implementa políticas de contraseñas fuertes
Las contraseñas deben cumplir ciertos criterios para ser seguras:
- Tener al menos 12 caracteres.
- Incluir una combinación de letras mayúsculas, minúsculas, números y símbolos.
- Evitar el uso de información personal o palabras comunes.
Una buena política también debería exigir cambios periódicos de contraseñas y prohibir la reutilización de las mismas.
Forma a tus empleados
Tus empleados son la primera línea de defensa contra los ciberataques. Proporciónales formación regular sobre:
- La importancia de las contraseñas seguras.
- Cómo identificar intentos de phishing.
- Buenas prácticas para proteger sus dispositivos y cuentas.
Utiliza un sistema de gestión de contraseñas
Un sistema de gestión de contraseñas centralizado es una solución práctica para almacenar y proteger credenciales de manera segura. Estas herramientas permiten:
- Generar contraseñas únicas y robustas.
- Almacenar credenciales cifradas.
- Compartir acceso de forma segura entre empleados.
Implementa autenticación multifactor (MFA)
El MFA añade una capa extra de seguridad al requerir un segundo factor de autenticación, como un código enviado al teléfono o una huella dactilar. Aunque una contraseña sea comprometida, el acceso no será posible sin este segundo factor.
Supervisa y revisa constantemente
Las amenazas evolucionan rápidamente. Es fundamental monitorizar de manera continua el estado de las credenciales y realizar auditorías periódicas para identificar posibles vulnerabilidades.
Checklist para gestionar contraseñas de forma segura
Kartos: Vigilancia continua de credenciales para empresas
Implementar buenas prácticas es necesario, pero no suficiente. Los ciberatacantes no esperan a que tu empresa falle en un protocolo, buscan activamente credenciales ya comprometidas que circulan en la dark web. Y la mayoría de las organizaciones no lo saben hasta que el daño está hecho.
Kartos es la plataforma CTEM (Gestión Continua de la Exposición a Amenazas) de Enthec, diseñada para dar a las empresas visibilidad completa y en tiempo real sobre su superficie de ataque externa.
¿Qué es Kartos?
Kartos es una solución de Continuous Threat Exposure Management (CTEM) que monitoriza de forma automatizada, no intrusiva y en tiempo real la exposición de tu organización a amenazas externas. A diferencia de un gestor de contraseñas tradicional, Kartos actúa como un sistema de inteligencia que detecta lo que ya ha ocurrido antes de que lo descubras por las malas.
¿Qué detecta Kartos?
- Credenciales filtradas de empleados circulando en la dark web, foros clandestinos y mercados ilegales.
- Campañas de phishing que suplantan tu marca o dominios corporativos.
- Exposición de datos sensibles de la organización en fuentes abiertas y repositorios.
- Riesgos de terceros: proveedores y partners con credenciales comprometidas que pueden convertirse en la puerta de entrada a tu red.
- Amenazas potenciales en tiempo real, sin falsos positivos y sin necesidad de intervención humana (HumInt).
Beneficios de emplear Kartos
Entre los beneficios más destacados:
- Reducción de riesgos. Minimiza la probabilidad de accesos no autorizados.
- Cumplimiento normativo. Ayuda a cumplir con regulaciones de protección de datos como el RGPD.
- Ahorro de tiempo. Automatiza tareas como la generación de contraseñas y auditorías.
- Tranquilidad. Saber que tus credenciales están protegidas te permite centrarte en el crecimiento de tu negocio.
Por qué elegir Enthec para proteger tus credenciales
En Enthec entendemos que la seguridad no debe ser complicada. Por eso hemos desarrollado soluciones adaptadas tanto para empresas (Kartos) como para individuos (Qondar). Mientras Kartos se enfoca en la gestión de contraseñas y la protección empresarial, Qondar ofrece una experiencia personalizada para usuarios particulares que desean proteger sus datos.
Ambas herramientas comparten un objetivo común: ayudarte a gestionar de forma continua tu exposición a amenazas y mantenerte un paso adelante de los ciberdelincuentes.
¿Tus credenciales corporativas ya están expuestas sin que lo sepas? Con Kartos puedes descubrirlo y actuar antes de que lo haga un atacante. Contacta con nuestro equipo hoy mismo y solicita una demostración personalizada.
Relevancia de la ciberseguridad perimetral para tu empresa
La ciberseguridad perimetral ha sido durante décadas el pilar sobre el que las organizaciones han construido su defensa digital. La idea era sencilla, levantar una barrera sólida alrededor de la red interna y evitar que las amenazas externas la traspasaran. Sin embargo, la evolución del teletrabajo, la adopción masiva de la nube y la creciente sofisticación de los ciberataques han obligado a repensar ese modelo desde sus cimientos.
En la actualidad, el perímetro de seguridad ya no es una línea clara. Es una superficie dinámica, distribuida y, en muchos casos, invisible. Entender qué es la seguridad perimetral en ciberseguridad, cuáles son sus límites y cómo extenderla es hoy una prioridad estratégica para cualquier CISO.
¿Qué es la seguridad perimetral en ciberseguridad?
En ciberseguridad, la seguridad perimetral se refiere a las medidas y tecnologías implementadas para proteger los límites de la red interna de una organización. Su objetivo principal es evitar el acceso no autorizado y las amenazas externas, asegurando que solo los usuarios y dispositivos legítimos puedan acceder a la red.
La seguridad perimetral es crucial porque actúa como la primera línea de defensa contra ciberataques, a modo de barrera. Al proteger los puntos de entrada y salida de la red, se reduce el riesgo de que amenazas externas comprometan la integridad, confidencialidad y disponibilidad de los datos.
Conceptos básicos de la ciberseguridad perimetral
- Perímetro de red: Frontera lógica que separa la red interna (de confianza) de redes externas como Internet.
- Seguridad perimetral: Conjunto de controles y herramientas que protegen ese perímetro frente a accesos y ataques externos.
- Zero Trust: Modelo que asume que ningún usuario o dispositivo es de confianza por defecto, incluso dentro de la red.
- Ciberseguridad extendida: Estrategia que amplía la vigilancia al perímetro externo: web, dark web, redes sociales y terceros.
Componentes clave de la seguridad perimetral
- Firewalls: actúan como una barrera entre la red interna y externa, filtrando el tráfico basado en reglas predefinidas.
- Sistemas de detección y prevención de intrusiones (IDS/IPS): monitorizan el tráfico de red en busca de actividades sospechosas y tienen capacidad para tomar medidas para bloquear ataques en caso necesario.
- Redes privadas virtuales (VPN): permiten conexiones seguras y cifradas entre usuarios remotos y la red interna. Con la implantación del trabajo en remoto, el uso de VPN en la empresa se ha generalizado.
- Gateways de seguridad web: filtran el tráfico web para bloquear contenido malicioso y sitios no autorizados.
- Sistemas de autenticación y control de acceso: verifican la identidad de los usuarios y controlan qué recursos pueden acceder.
- SIEM: Centraliza y correlaciona eventos de seguridad de múltiples fuentes para detectar patrones e incidentes.
Si quieres mantenerte al día→ 7 tendencias de ciberseguridad que debes conocer.
Pautas de seguridad perimetral de red
Implementar los componentes tecnológicos no es suficiente. La seguridad perimetral de ciberseguridad solo funciona si la organización aplica tres pautas operativas de forma sistemática:
1. Autenticación robusta
La autenticación garantiza que solo los usuarios y dispositivos autorizados puedan acceder a los recursos de la red. Implica verificar la identidad de los usuarios antes de permitirles el acceso, lo que ayuda a prevenir accesos no autorizados y posibles amenazas.
Entre los diferentes métodos de autenticación, encontramos:
- Contraseñas. El método más común, aunque puede ser vulnerable si no se utilizan contraseñas fuertes y únicas o no se almacenan de forma segura.
- Autenticación de doble factor (2FA). Añade una capa adicional de seguridad al requerir un segundo factor, como un código enviado al teléfono móvil del usuario.
- Autenticación biométrica. Utiliza características físicas únicas, como huellas dactilares o reconocimiento facial, para verificar la identidad del usuario.
- Certificados digitales. Utilizados principalmente en entornos empresariales, estos certificados proporcionan una forma segura y oficial de autenticar dispositivos y usuarios.
Es imprescindible que la organización implemente políticas de contraseñas fuertes, obligando a que sean complejas y que se cambien regularmente, y que se responsabilice de que estas políticas sean conocidas y seguidas. Además, es importante que los intentos de acceso estén monitorizados para detectar y responder a los sospechosos o fallidos.
2. Soluciones de seguridad integradas
Las soluciones de seguridad integradas son esenciales en la seguridad perimetral de red al combinar múltiples tecnologías y herramientas en una única plataforma para ofrecer una protección más completa y eficiente. Permiten a las organizaciones gestionar y coordinar diversas medidas de seguridad desde un solo punto, lo que facilita la detección y respuesta a amenazas.
Las soluciones integradas se recomiendan porque mejoran la eficiencia operativa de la organización, ya que al centralizar la gestión de la seguridad, se reduce la complejidad.
También, ofrecen una visión unificada de la seguridad de la red, lo que facilita la identificación y respuesta a amenazas. Además, destacan por su escalabilidad, puesto que permiten a las organizaciones adaptarse a nuevas amenazas y requisitos de seguridad sin necesidad de implementar múltiples soluciones independientes.
3. Modelo de seguridad compartida
La seguridad compartida es un enfoque colaborativo en la seguridad perimetral de red que ha tomado fuerza desde la expansión de los servicios en la nube. Implica la cooperación entre diferentes entidades, como proveedores de servicios, clientes y socios, para proteger la infraestructura de red. Este modelo reconoce que la seguridad es una responsabilidad conjunta y que cada parte tiene un papel crucial en la protección de los datos y recursos.
Las principales características de la seguridad compartida son:
- Responsabilidad mutua: tanto los proveedores de servicios como los clientes tienen responsabilidades específicas en la seguridad de la red. Por ejemplo, los proveedores pueden ser responsables de la seguridad física y de la infraestructura, mientras que los clientes deben gestionar la seguridad de sus aplicaciones y datos.
- Transparencia y comunicación: es esencial mantener una comunicación abierta y transparente entre todas las partes involucradas para identificar y mitigar posibles amenazas de manera efectiva.
- Políticas y procedimientos comunes: establecer políticas y procedimientos de seguridad que sean coherentes y comprendidos por todas las partes ayuda a garantizar una respuesta coordinada ante incidentes de seguridad.
Para que la seguridad compartida sea de verdad eficaz, es necesario definir y delimitar con claridad las responsabilidades de cada parte implicada. Además, deben establecerse canales de comunicación que permitan el intercambio ágil y continuo de información sobre amenazas y mejores prácticas.
Las auditorías regulares evalúan periódicamente la efectividad de las medidas de seguridad pudiendo realizar los ajustes necesarios.
Limitaciones de la ciberseguridad perimetral
Conforme las tecnologías han ido evolucionando, el concepto originario y estricto de seguridad perimetral limitado al entorno interno ha presentado unas limitaciones importantes que afectan a su eficacia para proteger a las organizaciones, como son:
| Limitación | Por qué ocurre | Riesgo real |
| Riesgo de terceros | Proveedores y socios con acceso a la red interna tienen estándares de seguridad inferiores. | Puerta de entrada para atacantes |
| Complejidad IT | Sistemas heredados, cloud híbrida y múltiples plataformas crean una superficie de ataque extensa. | Puntos ciegos y brechas invisibles |
| Ataques sofisticados | Ingeniería social, ataques de día cero e IA ofensiva evaden defensas perimetrales estáticas. | Intrusión sin alarmas |
| Coste de blindaje | La actualización continua de hardware, software y personal especializado genera un ciclo de gasto creciente. | Infraprotección en PYMES |
| Perímetro difuso | El teletrabajo y la nube eliminan el perímetro físico: los datos ya no están dentro del castillo. | Modelo obsoleto sin adaptación |
Consulta nuestra publicación sobre el riesgo de terceros para organizaciones para profundizar en esta vulnerabilidad.
Ciberseguridad extendida como mejora de la ciberseguridad perimetral
Los perímetros de seguridad en ciberseguridad del modelo clásico solo protegen lo que está dentro. Pero en 2026, las amenazas más peligrosas se originan fuera, credenciales filtradas en la dark web, suplantaciones de dominio, vulnerabilidades expuestas en activos externos o proveedores comprometidos.
La ciberseguridad extendida, también llamada seguridad perimetral extendida, es la estrategia que cubre ese espacio exterior. Reconoce que las amenazas pueden originarse tanto dentro como fuera de la red corporativa y actúa con seguridad proactiva antes de que lleguen a enfrentarse con el perímetro interno.
Ventajas de la ciberseguridad perimetral extendida
- Monitorización continua del perímetro exterior (web, deep web, dark web, redes sociales).
- Detección de credenciales corporativas filtradas antes de que sean usadas por un atacante.
- Gestión del riesgo de terceros en tiempo real, sin depender de auditorías puntuales.
- Alertas en tiempo real sobre brechas abiertas y vulnerabilidades expuestas.
- Protección de marca frente a suplantaciones de dominio y phishing externo.
Las soluciones de ciberinteligencia son el motor de esta estrategia. Utilizan inteligencia artificial y aprendizaje automático para analizar grandes volúmenes de datos externos y detectar amenazas en curso antes de que impacten en la organización. Las más avanzadas incorporan también la gestión del riesgo de terceros de forma continua y automatizada.
Extiende la estrategia de ciberseguridad perimetral corporativa con Kartos
Kartos es la plataforma de cibervigilancia desarrollada por Enthec para extender el perímetro de seguridad controlado por las organizaciones.
Tan solo introduciendo el dominio de la organización, Kartos proporciona información en tiempo real de las vulnerabilidades expuestas y brechas abiertas en nueve categorías de amenazas fuera del perímetro IT de la organización.
Además, permite a las organizaciones controlar el riesgo de terceros de forma continua y automatizada, proporcionando datos en tiempo real.
Si deseas conocer más a fondo el concepto de ciberseguridad extendida, puedes descargarte nuestro whitepaper, Ciberseguridad extendida: cuando la estrategia construye el concepto.
Para ampliar información sobre cómo Kartos puede extender la estrategia de seguridad perimetral de tu organización, contacta con nosotros.
Cómo detectar vulnerabilidades CVE en tu superficie digital sin tocar tu red interna
Detectar una amenaza antes de que sea explotada es, hoy en día, una de las prioridades más importantes para cualquier organización con presencia digital. Pero, ¿cómo lograrlo sin comprometer tu red interna? ¿Es posible tener visibilidad real de tus vulnerabilidades sin realizar escaneos intrusivos o invasivos? La respuesta es sí, y herramientas como Kartos de Enthec lo están haciendo posible.
Kartos es una solución avanzada de Gestión Continua de la Exposición a Amenazas (CTEM por sus siglas en inglés) diseñada específicamente para empresas. Permite identificar, priorizar y actuar sobre las debilidades digitales antes de que un atacante las convierta en una puerta de entrada.
A través de un enfoque externo, no intrusivo y completamente automatizado, Kartos rastrea de forma continua tu superficie digital, incluyendo dominios, subdominios, aplicaciones expuestas, activos en la nube, configuraciones públicas y más. Todo ello sin necesidad de instalar agentes ni acceder a tu red interna.
¿Te interesa saber cómo puedes reducir el riesgo de sufrir un ciberataque sin modificar tu infraestructura actual? Descubre cómo Kartos puede ayudarte a dar el siguiente paso hacia una postura más segura y proactiva.
Qué es un CVE y por qué deberías prestarle atención
Antes de entrar en materia, es importante entender qué es un CVE. Las siglas corresponden a Common Vulnerabilities and Exposures, es decir, “Vulnerabilidades y Exposiciones Comunes”. Es un estándar internacional que clasifica y etiqueta fallos de seguridad conocidos en software y hardware. Cada vulnerabilidad recibe un identificador único como CVE-2024-12345, facilitando así su seguimiento y resolución.
¿Por qué son tan relevantes para tu empresa? Porque cuando un CVE es publicado, los ciberdelincuentes también lo ven. Muchos se basan en esos listados para encontrar organizaciones que todavía no han parcheado sus sistemas o que siguen expuestas públicamente.
CVE y ciberseguridad son términos que deberían ir siempre de la mano. No basta con conocerlos, hay que gestionarlos de forma proactiva.
Si quieres conocer más información sobre CVE, te recomendamos que accedas a nuestro contenido: ¿Qué es un CVE?
Niveles de gravedad CVSS: Cómo se clasifica un CVE
| Nivel | Puntuación CVSS | Significado | Urgencia de acción |
|---|---|---|---|
| Ninguno | 0.0 | Sin impacto real | No requiere acción |
| Bajo | 0.1 - 3.9 | Impacto limitado | Monitorizar |
| Medio | 4.0 - 6.9 | Explotable con condiciones | Planificar parche |
| Alto | 7.0 - 8.9 | Impacto significativo | Parchear con urgencia |
| Crítico | 9.0 - 10.0 | Explotable remotamente, sin autenticación | Acción inmediata |
¿Cómo funciona el sistema CVE? Ciclo de vida de una vulnerabilidad
Entender cómo funciona el sistema CVE es fundamental para gestionarlos eficazmente. Desde que se descubre un fallo hasta que aparece en las bases de datos, el proceso sigue estas etapas:
- Descubrimiento: un investigador, usuario o proveedor identifica una vulnerabilidad en un sistema.
- Reporte: se notifica a una CNA (Autoridad de Numeración de CVE), como MITRE, Microsoft, Oracle o el NIST.
- Asignación de ID: la CNA asigna un identificador único CVE-AÑO-NÚMERO.
- Publicación: el CVE se publica en la lista oficial de CVE y en la National Vulnerability Database (NVD) del NIST.
- Enriquecimiento: la NVD añade puntuación CVSS, vectores de ataque, configuraciones CWE y referencias.
- Gestión y parche: los fabricantes publican actualizaciones; los equipos de seguridad priorizan y aplican correcciones.
¿Por qué gestionar CVEs de forma proactiva? Ventajas clave
- Reducción del tiempo de exposición: identificar CVEs antes de que sean explotados reduce drásticamente el riesgo.
- Cumplimiento normativo: ENS, NIS2 y el RGPD exigen gestión activa de vulnerabilidades. Ignorar un CVE crítico puede acarrear sanciones.
- Optimización de recursos: priorizar por puntuación CVSS permite focalizar esfuerzos en los fallos de mayor impacto real.
- Reputación y confianza: las empresas que demuestran gestión proactiva de CVEs generan más confianza en clientes y partners.
- Defensa frente a amenazas conocidas: más del 60 % de los ciberataques aprovechan CVEs con parche disponible pero no aplicado.
Cómo detectar vulnerabilidades CVE desde fuera: sin tocar tu red interna
Existe una creencia extendida de que para detectar vulnerabilidades hay que realizar escaneos internos, instalar agentes o tener acceso a la red de la empresa. Sin embargo, esto ya no es cierto. Gracias a enfoques modernos como el CTEM, puedes mapear toda tu exposición sin tocar ni una línea de tu red privada.
¿Cómo funciona el modelo de Kartos?
Desde Enthec hemos desarrollado Kartos, una solución que simula la visión de un atacante externo para detectar CVEs en tu superficie digital. El proceso se estructura en tres fases:
- Descubrimiento de activos: Kartos mapea todo lo que está expuesto en Internet y pertenece a tu huella digital: IPs, dominios, subdominios, certificados SSL, endpoints web, metadatos públicos, configuraciones abiertas, buckets en la nube...
- Correlación con bases de datos CVE: los activos identificados se cruzan automáticamente con bases de datos públicas como NIST NVD, MITRE CVE List y ExploitDB para detectar si están afectados por alguna vulnerabilidad conocida.
- Priorización y alertas en tiempo real: Kartos no solo detecta, sino que clasifica los CVEs por nivel de riesgo real y te alerta con recomendaciones concretas y accionables.
Ventajas de esta aproximación
Sin intrusiones, sin fricciones
Uno de los mayores beneficios es que no interfiere con tus operaciones internas. Al no requerir permisos de red ni instalación de software, la implementación es rápida y segura. Además, reduce la resistencia del departamento técnico o de IT, ya que no se altera nada en el entorno corporativo.
Visión desde el punto de vista del atacante
Un error frecuente en ciberseguridad es centrarse solo en lo que ocurre “dentro”. Sin embargo, los atacantes no comienzan dentro de tu red: comienzan fuera. Tener visibilidad de cómo te percibe un ciberatacante te permite actuar antes de que lo haga él.
Priorización inteligente
No todos los CVE son igual de peligrosos. Algunos son teóricos, otros ya cuentan con exploits conocidos. Kartos no solo detecta vulnerabilidades, también te indica cuáles son las más críticas, ayudándote a tomar decisiones más eficientes y rápidas.
¿Qué papel juega CVE en la ciberseguridad moderna?
La ciberseguridad empresarial en España y en el resto del mundo se enfrenta a un problema creciente: la escalada de ciberataques. Cada año conocemos nuevos casos que suceden alrededor de todo el mundo. En este contexto, reaccionar ya no es suficiente, hay que anticiparse.
Ahí es donde entra el concepto de CVE como indicador de riesgo. Saber qué CVEs afectan a tu infraestructura digital es uno de los primeros pasos hacia una estrategia de defensa sólida. Pero tan importante como saberlo es descubrirlo a tiempo y de manera continua.
En otras palabras, la gestión de CVE es la base de una postura de seguridad activa.
El enfoque CTEM y su aplicación con Kartos
Qué es CTEM
CTEM, o Gestión Continua de la Exposición a Amenazas, es un enfoque que va más allá de las auditorías puntuales. Consiste en evaluar de forma constante la superficie de ataque para identificar vulnerabilidades y corregirlas antes de que sean explotadas.
Por qué Kartos destaca
Frente a otras herramientas más técnicas o centradas en escaneos de red internos, Kartos adopta una filosofía 100% externa, adaptada al mundo real. Detecta CVEs relevantes en tus activos visibles, te alerta en tiempo real y te proporciona recomendaciones concretas y accionables.
Además, es escalable, lo que permite proteger desde startups hasta grandes corporaciones sin necesidad de adaptar infraestructuras ni equipos internos.
¿Y si soy un particular? También hay solución
Si eres un profesional autónomo o un usuario preocupado por tu huella digital, desde Enthec también hemos desarrollado Qondar, una solución pensada para individuos. Ofrece visibilidad sobre tu exposición digital personal, ideal para ejecutivos o profesionales con riesgo de ciberataques dirigidos.
Las vulnerabilidades CVE están presentes en casi todas las infraestructuras conectadas, y esperar a que exploten es un lujo que ninguna empresa puede permitirse. Herramientas de ciberseguridad como Kartos permiten adoptar una postura proactiva y eficaz, con una implementación ágil y sin necesidad de alterar tu red interna a través de una ciberseguridad perimetral.
Detectar CVEs desde fuera no solo es posible, sino que es una práctica cada vez más recomendada en el ámbito de la ciberseguridad.
Solicita hoy una demo gratuita de Kartos y comprueba por ti mismo cómo puedes reducir tu exposición a amenazas sin cambiar una sola línea en tus servidores. ¡Contacta con nosotros!
Qué es PAM en ciberseguridad y por qué es clave para proteger accesos privilegiados
En cualquier organización hay cuentas que tienen más poder que otras, las que pueden acceder a sistemas críticos, modificar configuraciones sensibles o mover grandes volúmenes de datos. Son los llamados accesos privilegiados, y protegerlos es uno de los mayores retos de la ciberseguridad actual. Aquí es donde PAM cobra todo su sentido.
Qué es PAM en ciberseguridad
PAM son las siglas de Privileged Access Management, o gestión de accesos privilegiados en español. Se trata de un conjunto de estrategias, políticas y herramientas tecnológicas orientadas a controlar, monitorizar y auditar quién puede acceder a los recursos más sensibles de una organización y qué puede hacer con ellos.
PAM, en ciberseguridad, es la disciplina que se ocupa de que solo las personas adecuadas accedan a los sistemas críticos, en el momento adecuado y con los permisos estrictamente necesarios.
No hablamos únicamente de empleados internos. Los accesos privilegiados también incluyen a proveedores externos, aplicaciones automatizadas, robots de software o administradores de sistemas en la nube. El perímetro es mucho más amplio de lo que parece a primera vista.
Por qué los accesos privilegiados son un objetivo prioritario para los atacantes
Los actores maliciosos lo saben bien: si consiguen hacerse con una cuenta privilegiada, tienen las llaves del reino. Según el informe 2025 Verizon Data Breach Investigations Report, el uso o abuso de credenciales sigue siendo el vector de ataque más habitual en las brechas de seguridad analizadas a nivel global.
Eso explica por qué el robo de credenciales privilegiadas es tan rentable para los atacantes y, por tanto, tan prioritario para los equipos de seguridad. Un empleado con acceso de administrador cuya contraseña se ve comprometida puede suponer un desastre en cuestión de minutos.
Qué incluye una solución PAM
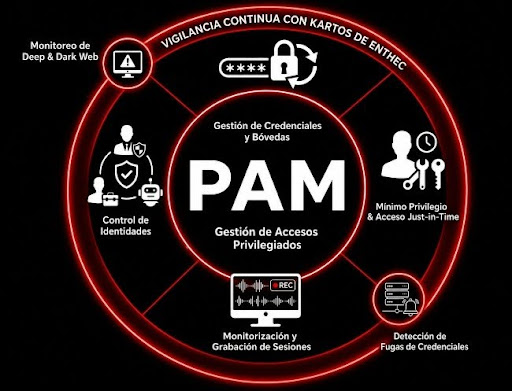
Cuando hablamos de PAM en ciberseguridad, no nos referimos a una única herramienta, sino a un conjunto de elementos que trabajan de forma coordinada.
Gestión de contraseñas privilegiadas
Las soluciones PAM incluyen bóvedas de contraseñas (password vaults) que almacenan y rotan automáticamente las credenciales de cuentas privilegiadas. Así se evita que una misma contraseña se reutilice durante meses o incluso años, algo que, lamentablemente, sigue siendo muy común.
Te puede interesar-> Cómo gestionar contraseñas y credenciales empresariales de forma fácil y segura para evitar amenazas online
Control de acceso basado en el mínimo privilegio
Uno de los principios fundamentales del PAM es el llamado principio de mínimo privilegio (least privilege): cada usuario o proceso debe tener únicamente los permisos imprescindibles para realizar su trabajo. Nada más.
Este enfoque reduce drásticamente la superficie de ataque. Si una cuenta comprometida solo tiene acceso a un sistema concreto, el daño potencial queda contenido.
Monitorización y grabación de sesiones
Otra capacidad destacada del PAM en ciberseguridad es la posibilidad de monitorizar en tiempo real las sesiones privilegiadas e incluso grabarlas. Esto resulta fundamental tanto para detectar comportamientos anómalos como para cumplir con requisitos regulatorios como el RGPD, el ENS o normativas sectoriales como PCI-DSS.
Autenticación multifactor y acceso just-in-time
Las soluciones más avanzadas integran autenticación multifactor (MFA) para los accesos privilegiados y permiten implementar el modelo de acceso justo a tiempo (just-in-time access), en el que los permisos se conceden solo cuando son necesarios y se revocan automáticamente al finalizar la tarea.
PAM es fundamental en la estrategia de seguridad de tu empresa
Implementar PAM en ciberseguridad no es simplemente añadir una capa técnica más. Es adoptar un modelo de control que afecta directamente a la postura de seguridad global de la organización.
Reducción del riesgo interno
No todos los incidentes de seguridad vienen de fuera. Los empleados o colaboradores con acceso privilegiado, ya sea de forma intencionada o por error, representan un riesgo real. El PAM permite establecer controles que reducen las posibilidades de que un mal uso, accidental o deliberado, tenga consecuencias graves.
Cumplimiento normativo
Muchos marcos regulatorios y estándares de seguridad exigen controles específicos sobre los accesos privilegiados. Contar con una solución PAM bien implementada facilita enormemente las auditorías y el cumplimiento de normativas como ISO 27001, el Esquema Nacional de Seguridad o SOC 2.
Visibilidad total sobre los accesos críticos
Uno de los problemas habituales en organizaciones sin una estrategia PAM definida es la falta de visibilidad, no se sabe quién tiene acceso a qué, ni cuándo, ni desde dónde. Esa opacidad es terreno abonado para que los problemas pasen desapercibidos durante meses.
El PAM resuelve ese punto ciego aportando trazabilidad completa sobre todos los movimientos que implican cuentas privilegiadas.
PAM y gestión continua de la exposición a amenazas
El PAM no funciona de forma aislada. Para que sea realmente efectivo, debe integrarse en una estrategia más amplia de seguridad que contemple la visibilidad continua sobre las amenazas externas.
Aquí es donde soluciones como Kartos de Enthec añaden un valor diferencial. Kartos es una plataforma de gestión continua de la exposición a amenazas diseñada para empresas, que monitoriza de forma permanente la exposición de la organización en fuentes abiertas, la deep web y la dark web.
Detecta, por ejemplo, si credenciales privilegiadas de la empresa han sido filtradas o están circulando en foros clandestinos, antes de que un atacante pueda explotarlas.
Esa combinación (PAM y CTEM) es lo que permite a las organizaciones tener una postura de seguridad realmente proactiva y no limitarse a reaccionar cuando el daño ya está hecho.
Los errores más comunes al implementar PAM en ciberseguridad
Implantar una estrategia PAM no siempre es sencillo. Hay errores frecuentes que conviene conocer para evitarlos.
- Inventariar mal las cuentas privilegiadas. Antes de proteger nada, hay que saber qué existe. Muchas organizaciones desconocen el número real de cuentas privilegiadas activas, especialmente las asociadas a aplicaciones o servicios automatizados.
- No revisar los accesos periódicamente. Los permisos tienden a acumularse con el tiempo. Un empleado que cambia de rol puede conservar accesos que ya no necesita. Sin revisiones periódicas, el problema crece de forma silenciosa.
- Tratar el PAM como un proyecto puntual. La gestión de accesos privilegiados no es algo que se implanta una vez y ya está. Requiere mantenimiento, revisión y adaptación continua a medida que la organización evoluciona.
- Ignorar los accesos de terceros. Proveedores, consultoras o empresas de mantenimiento que acceden a sistemas internos son un vector de riesgo frecuentemente subestimado. El PAM debe cubrir también estos accesos externos. Desde nuestra herramienta Kartos de terceras partes te podemos ayudar.
En un entorno donde las amenazas son cada vez más sofisticadas y los atacantes apuntan directamente a las credenciales con más poder, el PAM en ciberseguridad ha dejado de ser una opción para convertirse en una necesidad.
Gestionar bien los accesos privilegiados significa reducir la superficie de ataque, ganar visibilidad y tener la capacidad de responder con agilidad cuando algo falla. Y cuando esa gestión se complementa con una vigilancia externa continua, como la que ofrece Kartos, el nivel de protección da un salto cualitativo importante.
¿Quieres saber cómo Kartos puede ayudar a tu empresa a detectar credenciales expuestas y reforzar tu estrategia de seguridad? Contacta con nosotros y descúbrelo de primera mano.